Qu’exige DORA ?
Le Digital Operational Resilience Act s’applique depuis janvier 2025. Les entités financières doivent gérer leurs risques liés aux TIC et documenter, évaluer et surveiller leurs prestataires de services TIC.
 Logicc en 3 minutes La visite vidéo vous présente la plateforme dans les grandes lignes.
Ce qu’exige DORA et comment Logicc vous aide à répondre à ses exigences.
Le Digital Operational Resilience Act s’applique depuis janvier 2025. Les entités financières doivent gérer leurs risques liés aux TIC et documenter, évaluer et surveiller leurs prestataires de services TIC.
Des mesures de sécurité documentées, une infrastructure attestée selon BSI C5 et toutes les informations dont vous avez besoin sur nous en tant que prestataire de services TIC : DPA, TOMs, sous-traitants ultérieurs, lieux de stockage et de traitement.
AES-256 au repos, TLS 1.3 en transit, isolation des organisations clientes via Row-Level Security, surveillance 24/7, Web Application Firewall et tests d’intrusion externes réguliers.
Logicc est un outil de travail pour les textes et les analyses, pas un système d’évaluation automatisée de la solvabilité ou de scoring. Ces applications sont considérées comme à haut risque au sens de l’EU AI Act. Les décisions vous appartiennent.
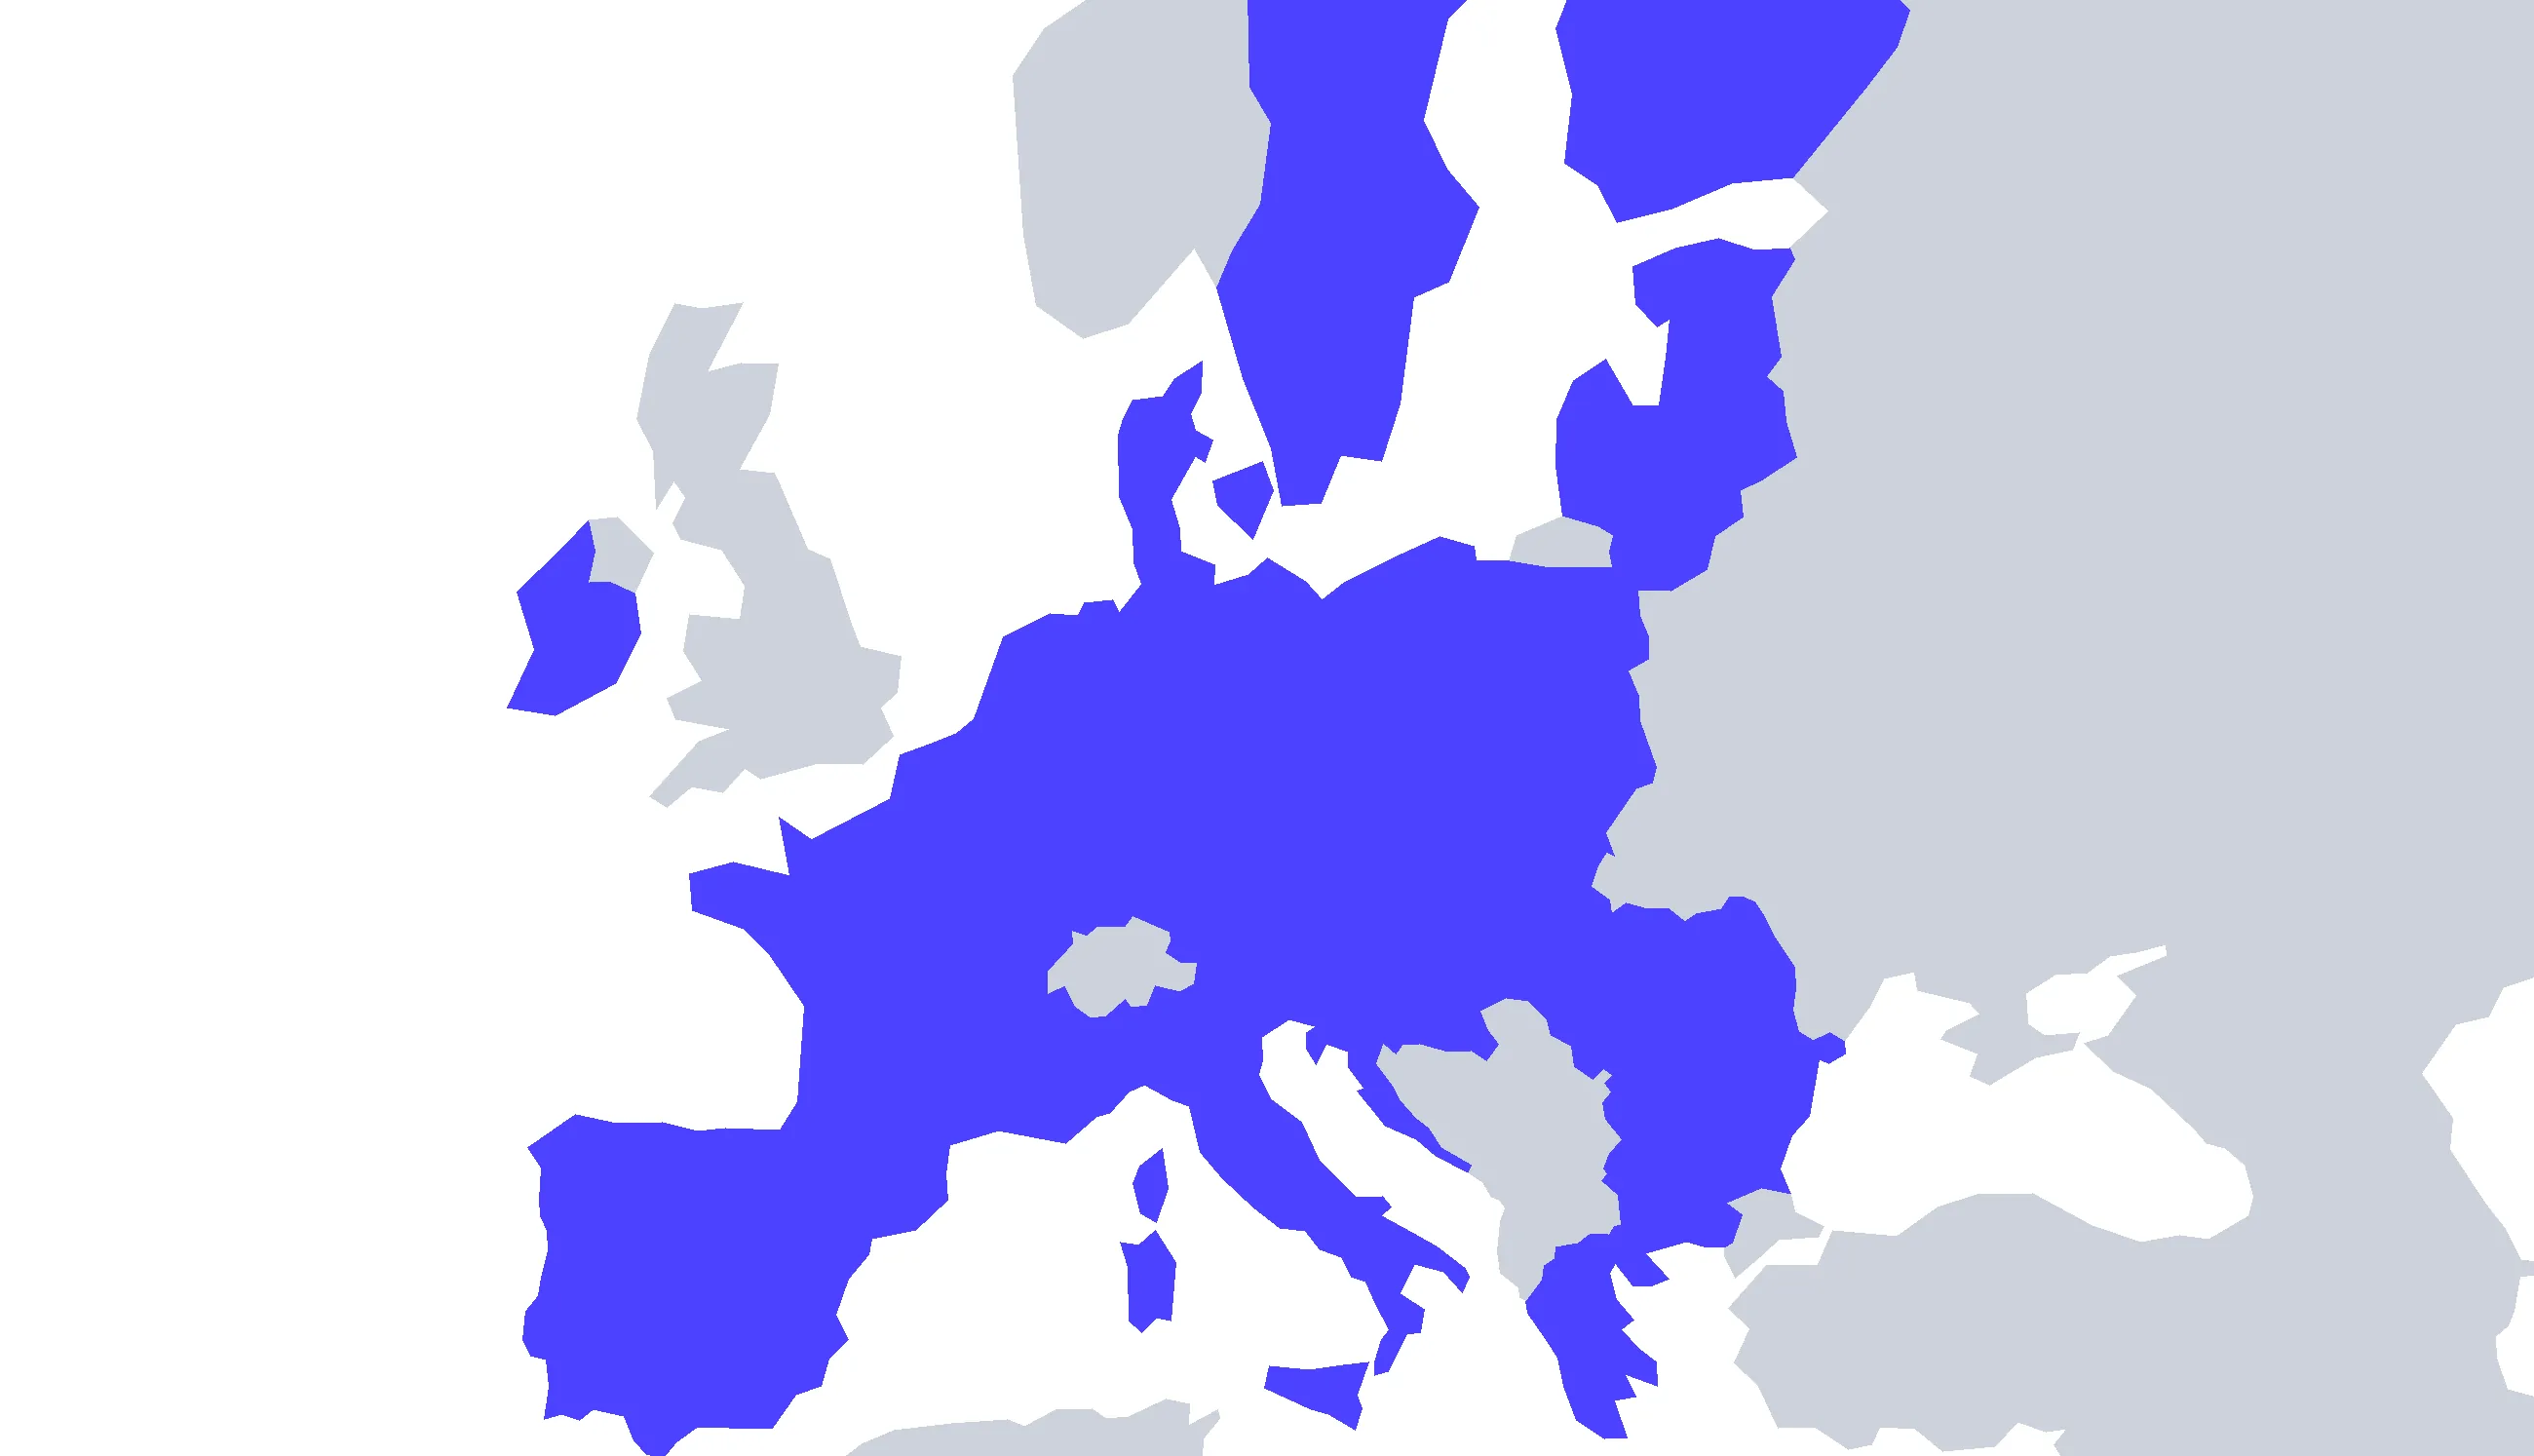
Carte de l’Europe : données clients en Allemagne, requêtes aux modèles en Europe
Vos chats et documents sont stockés chiffrés en Allemagne.
Le traitement a lieu en Europe, avec Zero Data Retention.
Votre résultat vous revient dans la qualité souhaitée, dans la même interface.
Le fournisseur du modèle ne conserve pas votre requête. Vos données n’entraînent aucun modèle d’IA, c’est exclu par contrat.
Le traitement IA a lieu exclusivement dans l’UE. Le DPA (accord de traitement des données) selon l’art. 28 RGPD fait automatiquement partie du contrat, et tous les documents relatifs à la protection des données sont disponibles au téléchargement.
Vos chats et documents sont stockés chiffrés en Allemagne. Chez le fournisseur du modèle, la requête n’est pas conservée et ne sert à aucun entraînement.
Hébergé dans des centres de données allemands certifiés ISO 27001, avec une infrastructure cloud attestée selon BSI C5. Tests d’intrusion externes inclus.
Pour les professions soumises au secret professionnel, nous concluons l’accord au titre du § 203 StGB. Quel que soit le secteur, nous garantissons la confidentialité par contrat, pas seulement sur le plan technique.
Oui, avec des mesures de sécurité documentées et toutes les informations nécessaires à votre évaluation et à votre registre d’informations.
Exclusivement en Allemagne, chiffrées. Le traitement par l’IA s’effectue dans l’UE, avec Zero Data Retention chez le fournisseur du modèle.
Oui, à partir de la formule Max : Microsoft Entra ID, Google Workspace, Okta et SAML 2.0, ainsi que le provisionnement SCIM.
L’hébergement sur serveurs dédiés est possible dans la formule Enterprise. Contactez-nous pour les détails.
 Cabinets d’avocats et juristesPourquoi le § 203 StGB n’interdit pas l’IA et comment Logicc préserve le secret professionnel de l’avocat. →
 Médecine et santéTraiter les données des patients de manière sûre et conforme : ce qu’exige l’art. 9 RGPD et comment Logicc protège les données de santé. →
 Secteur publicCe qui s’applique aux données sociales et pourquoi Logicc est l’option souveraine européenne. →
Essai gratuit de 7 jours. Sans carte bancaire. Ou réserver une démo
 DPA (accord de traitement des données) avec liste des sous-traitants ultérieurs

 GPT 5.6 Terra
