Le contrat conforme à l’art. 28 RGPD avec ses annexes : détails du traitement, sous-traitants ultérieurs, TOMs.
Sécurité et conformité
Chez Logicc, la sécurité est le fondement de la plateforme.
Stockage en Allemagne, traitement par l’IA dans l’UE, DPA et accord sur le secret professionnel inclus. Vous trouverez ici toutes les informations sur nos mesures de sécurité, nos documents contractuels et les justificatifs disponibles.
StockageAllemagne · chiffré
Requêtes aux modèlesRégion UE · Zero Data Retention
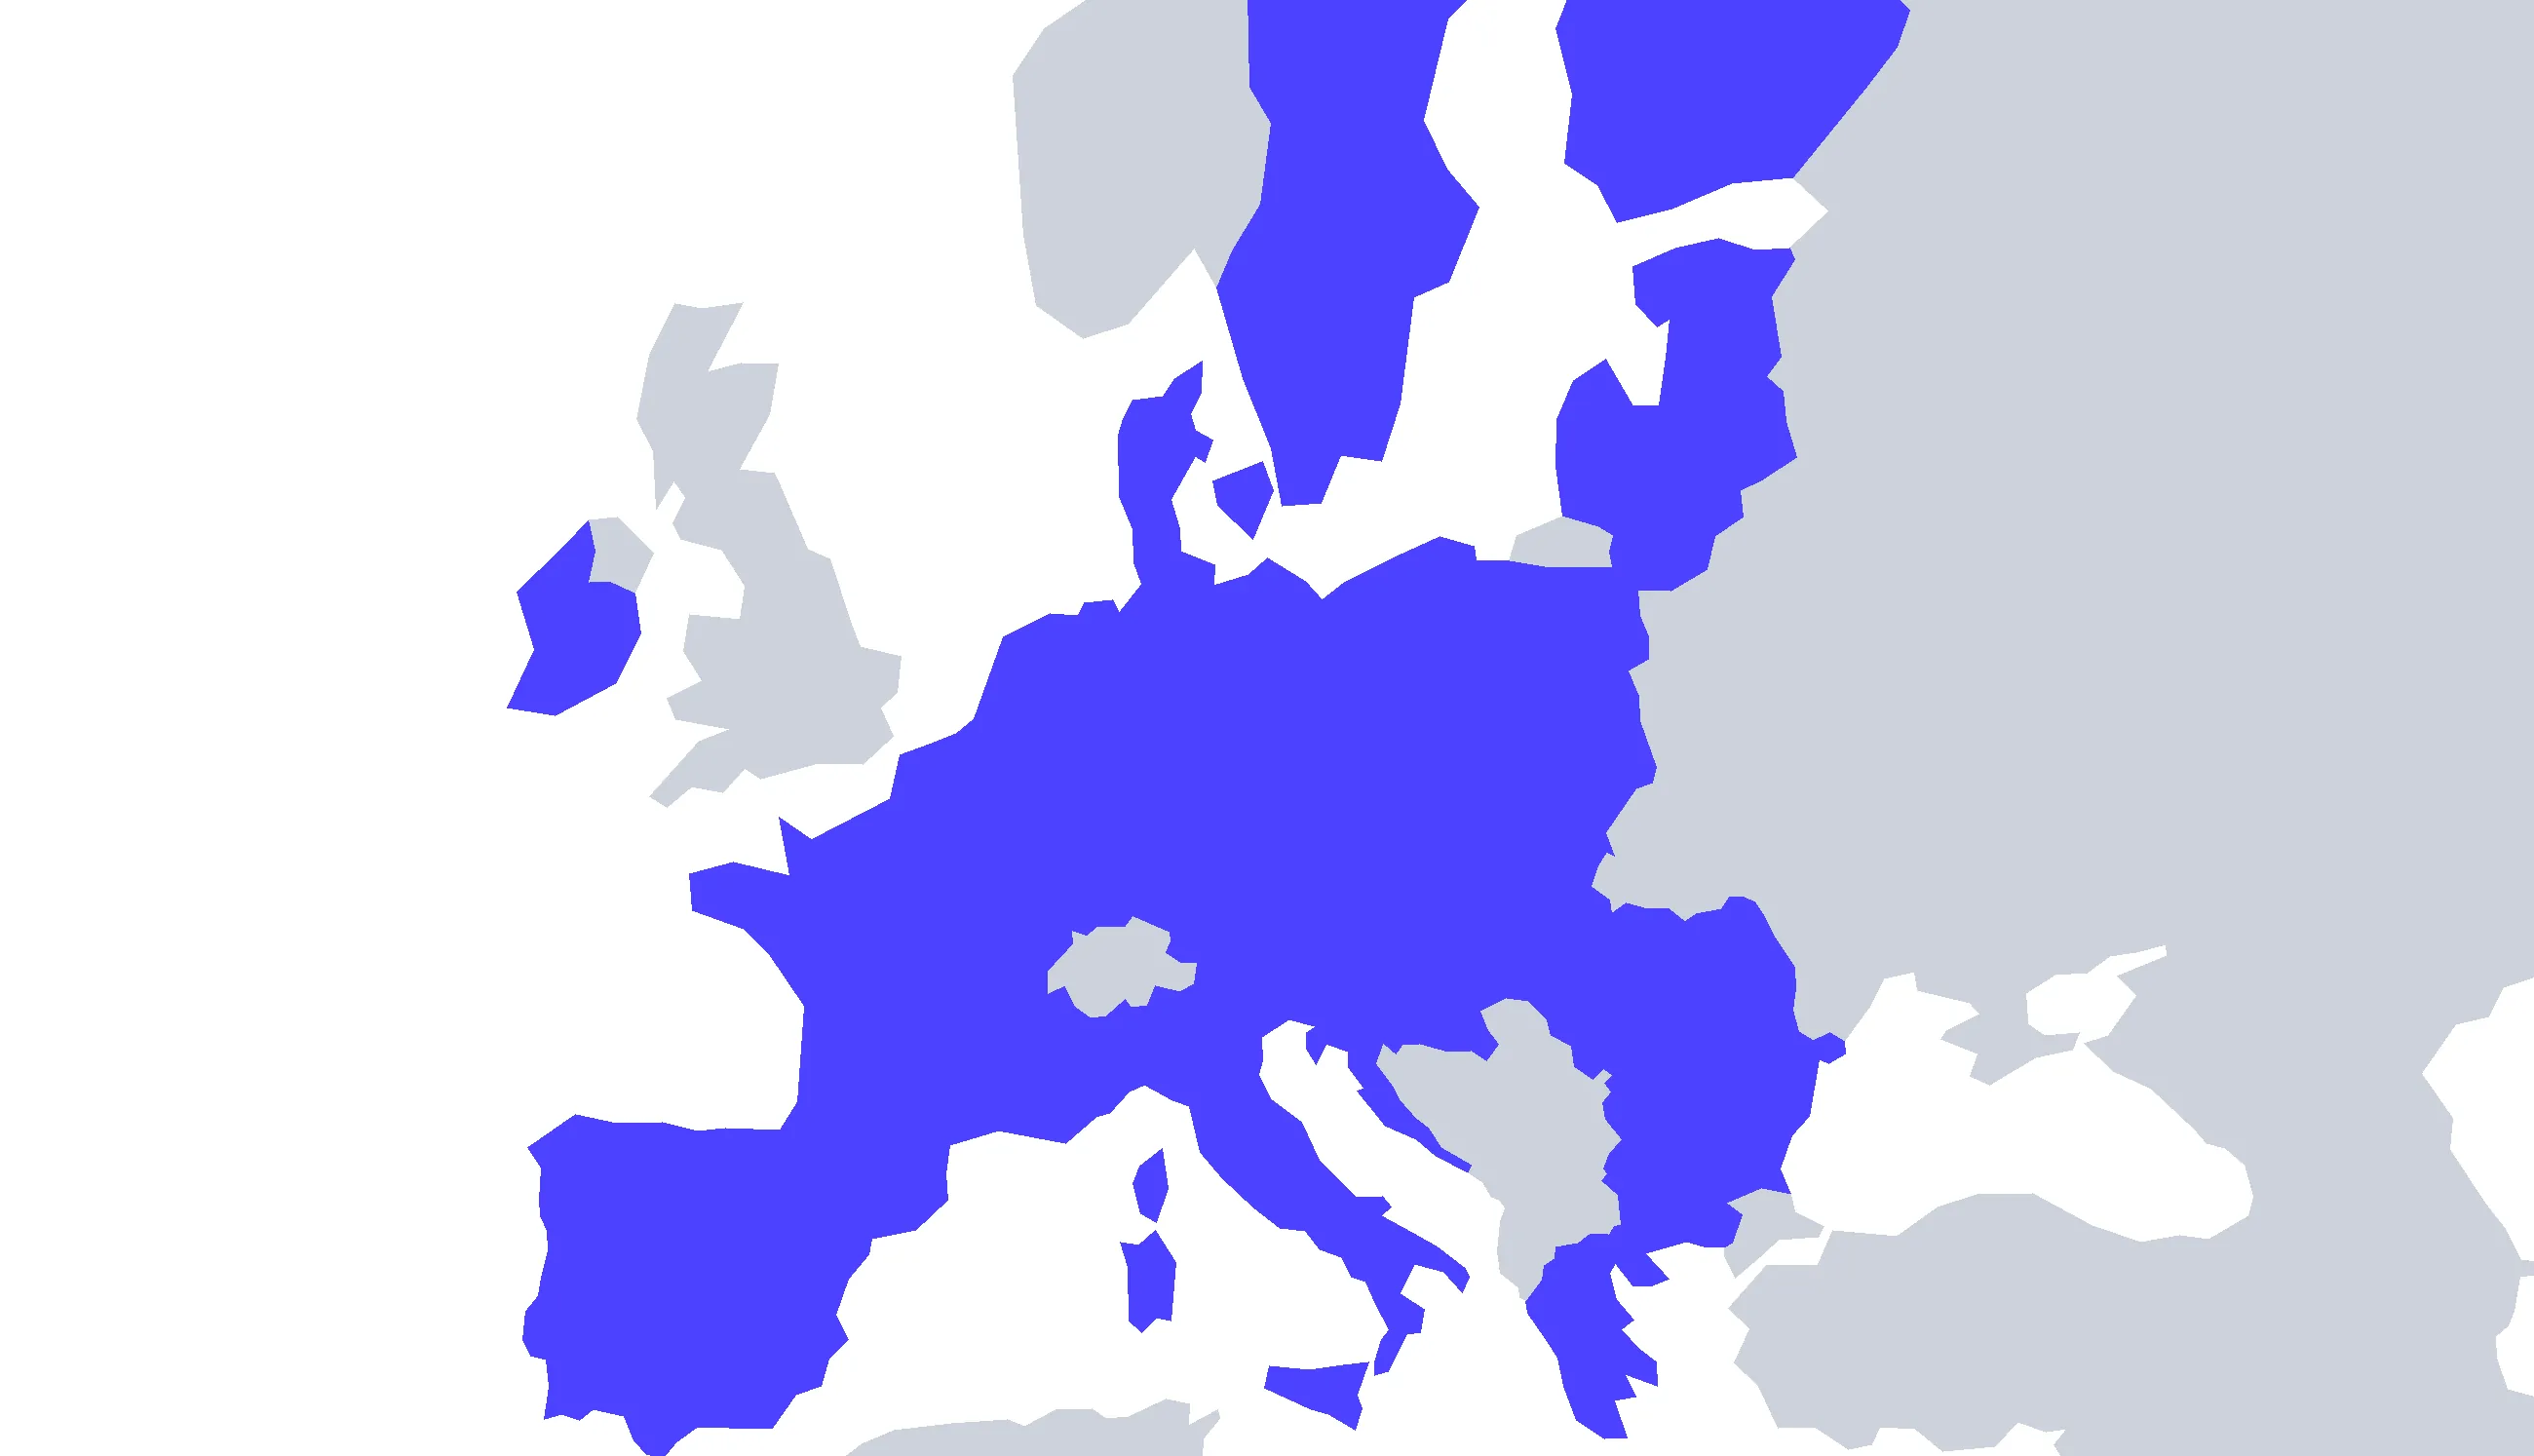
UE-27hors UE
Carte de l’Europe : données clients en Allemagne, requêtes aux modèles en Europe
Justificatifs
Vérifié et documenté.
RGPD : traitement par l’IA dans l’UE, DPA (accord de traitement des données) comme élément contractuel standard.
BSI C5 : l’infrastructure cloud est attestée selon le catalogue de critères du BSI (C5:2020 Type 2).
ISO 27001 : toutes les données essentielles sont hébergées dans des centres de données certifiés ISO 27001 en Allemagne.
Secret professionnel : un accord pour les cabinets d’avocats, les cabinets médicaux et les cabinets de conseil, également pour l’Autriche et la Suisse.
Le parcours de vos données
Le chemin sécurisé de vos données.
- Import Vous saisissez des données
Vos chats et documents sont stockés chiffrés en Allemagne.
chiffré - Requête La requête est envoyée
Le traitement a lieu en Europe, avec Zero Data Retention.
Région UE - Réponse Vous recevez une réponse
Votre résultat vous revient dans la qualité souhaitée, dans la même interface.
interface Logicc - Ensuite Rien ne reste chez le fournisseur
Le fournisseur du modèle ne conserve pas votre requête. Vos données n’entraînent aucun modèle d’IA, c’est exclu par contrat.
Zero Data Retention
En détail
Tous les détails pour votre équipe chargée de la protection des données.
Conservation des données
Où se trouvent vos données et comment elles sont protégées.
Stockage en Allemagne : les documents, historiques de chat et données de compte sont hébergés exclusivement en Allemagne, dans les centres de données certifiés ISO 27001 de notre partenaire Hetzner à Nuremberg et Falkenstein. Délibérément sans hébergeur américain.
Chiffrement : AES-256 au repos, TLS 1.3 en transit. Isolation des organisations clientes via Row-Level Security au niveau de la base de données et de l’application.
Conservation : vous définissez la durée de conservation des chats : 30, 90 ou 180 jours, 1 ou 2 ans ou illimitée, séparément pour les chats généraux et les chats de projet. Ensuite, la suppression est définitive.
Suppression : vous supprimez vous-même à tout moment, de manière irréversible, des documents individuels et des historiques de chat entiers. À la fin du contrat, toutes les données sont supprimées, sauf obligations légales de conservation.
Traitement
Ce qui se passe à chaque requête adressée à un modèle.
Traitement en Europe : les modèles OpenAI fonctionnent via Microsoft Azure en Suède, Claude et Gemini via Google Cloud en Allemagne et en Belgique.
Zero Data Retention : convenue contractuellement avec tous les fournisseurs de modèles : la requête reçoit une réponse et n’est pas stockée chez le fournisseur du modèle, dans la mesure où cela est techniquement possible.
Pas d’entraînement : vos données n’entraînent aucun modèle d’IA, ce qui est exclu contractuellement et techniquement.
Piloter les modèles : les administrateurs définissent quels fournisseurs et quels modèles sont activés dans l’organisation.
Accès et comptes
Qui peut se connecter et ce que chacun peut voir.
Double authentification et passkeys : second facteur via une application d’authentification ou par SMS, avec codes de secours et connexion sans mot de passe par passkeys. Activable de manière obligatoire pour toute l’organisation.
Single Sign-On : connexion via Microsoft Entra ID, Google Workspace, Okta et SAML 2.0, ainsi que le provisionnement SCIM. À partir de la formule Max.
Rôles et groupes : gestion des droits (RBAC) dans toutes les formules : administrateurs, administrateurs de groupe et membres, partages par personne, groupe ou organisation.
Exploitation
Comment nous protégeons la plateforme et la faisons contrôler.
Surveillance : monitoring 24/7, Web Application Firewall et protection DDoS.
Tests d’intrusion : des tests réguliers menés par des experts en sécurité externes.
Sous-traitants ultérieurs : la liste complète fait partie du DPA. Nous annonçons tout nouveau sous-traitant ultérieur au moins 15 jours à l’avance, avec droit d’opposition.
Délégué à la protection des données : désigné en externe : Georg Schütz, KaMUX GmbH & Co. KG, déclaré auprès du Commissaire de Hambourg à la protection des données et à la liberté d’information.
Justificatifs
Vérifié par des tiers, pas seulement promis.
BSI C5 : l’infrastructure cloud de notre partenaire d’hébergement est attestée selon C5:2020 Type 2.
ISO 27001 : les centres de données qui hébergent toutes les données essentielles sont certifiés ISO 27001.
Certificats et audits : accès aux certificats et aux rapports d’audit à partir de la formule Secure+.
Secret professionnel
Pour les avocats, médecins, experts-comptables et notaires.
Allemagne, Autriche, Suisse : accords conformes au § 203 StGB, au § 121 StGB (Autriche) et à l’art. 321 StGB (Suisse), signables numériquement dans l’application, contresignés par Logicc. À partir de la formule Secure+.
Bon à savoir : certains fournisseurs de modèles ne sont pas couverts par l’accord. Une fois celui-ci conclu, leurs modèles ne sont plus disponibles, la plupart des modèles restent utilisables.
Mesures
Nos mesures techniques et organisationnelles en un coup d’œil.
Les TOM contraignantes figurent en annexe de l’accord de traitement des données.
Infrastructure
- Infrastructure serveur attestée C5
- Centres de données en Allemagne
- Concept réseau et sauvegarde
Données
- Stockage chiffré
- Stockage exclusivement en Allemagne
- Séparation des données par organisation
Spécifique à l’IA
- Zero Data Retention à chaque requête adressée à un modèle
- Pas d’entraînement avec les données clients
- Choix du modèle par tâche
Accès
- Rôles et droits
- Procédure de connexion
- Journalisation
Organisation
- Management de la sécurité de l’information selon ISO 27001
- DPA et TOMs en tant qu’éléments contractuels
- Délégué à la protection des données
Exploitation et urgences
- Processus de gestion des incidents
- Plan de reprise
- Page de statut
Sous-traitants ultérieurs
Nos sous-traitants ultérieurs avec leur mission et le lieu du traitement.
La liste qui fait foi figure en annexe du DPA (accord de traitement des données). Nous annonçons tout nouveau sous-traitant ultérieur au moins 15 jours à l’avance, avec droit d’opposition.
PrestataireObjetLieu
Hébergement et stockageExploitation de la plateforme, stockage des données persistantesDE
Fournisseur des modèles GPTExploitation de modèles d’IA via un accès UEUE
Fournisseur des modèles ClaudeExploitation de modèles d’IA via un accès UEUE
Fournisseur des modèles GeminiExploitation de modèles d’IA via un accès UEUE
Mistral AIExploitation de modèles d’IAUE
§ 203 StGB
L’accord selon le § 203 StGB pour les professionnels tenus au secret.
Accord selon le § 203 StGB
Logicc met à la disposition des cabinets d’avocats, des cabinets médicaux et des cabinets de conseil un accord conforme au § 203 StGB, accompagné du DPA et des TOMs.
Le § 203 en clairEngagement des prestataires
Logicc soumet tous les prestataires concernés, y compris les fournisseurs de modèles, à une obligation de confidentialité pénalement sanctionnée.
Collaborateurs internes
Tous les collaborateurs de Logicc sont soumis à une obligation de confidentialité pénalement sanctionnée.
Documents
Tout pour la validation.
Comment Logicc protège les données sur les plans technique et organisationnel (annexe 3 du DPA).
Pour les professionnels tenus au secret, comme les cabinets d’avocats, les cabinets médicaux et les cabinets de conseil.
Comment Logicc traite les données personnelles sur le site web et la plateforme.
Les CGV de Logicc GmbH pour l’utilisation de la plateforme et des services.
Extrait de l’attestation C5 du fournisseur d’hébergement et questionnaires de sécurité remplis.
Pour votre secteur
Chaque secteur a ses propres règles.
Sécurité par secteur
 Cabinets d’avocats et juristesPourquoi le § 203 StGB n’interdit pas l’IA et comment Logicc préserve le secret professionnel de l’avocat. →
 Médecine et santéTraiter les données des patients de manière sûre et conforme : ce qu’exige l’art. 9 RGPD et comment Logicc protège les données de santé. →
 Secteur publicCe qui s’applique aux données sociales et pourquoi Logicc est l’option souveraine européenne. →
 Services financiersCe qu’exige DORA et comment Logicc vous aide à répondre à ses exigences. →
FAQ
Questions fréquentes sur la sécurité.
Avec des mesures concrètes : stockage en Allemagne, traitement par l’IA dans l’UE, DPA conforme à l’art. 28 RGPD comme élément contractuel, politique de suppression documentée et un délégué à la protection des données externe.
Le traitement IA a lieu exclusivement dans l’UE, avec Zero Data Retention chez le fournisseur de modèles. L’entraînement sur vos données est exclu contractuellement. Nous stockons les chats et les fichiers de manière chiffrée en Allemagne.
Oui, à partir de la formule Secure+. Vous le signez numériquement dans l’application, et des accords équivalents existent pour l’Autriche et la Suisse.
En fonctionnement normal, personne : les collaborateurs et les prestataires n’ont pas accès aux contenus. Un accès du support n’a lieu que sur votre instruction documentée, limité au strict nécessaire en termes de durée et de personnes. Tous les collaborateurs et prestataires concernés sont soumis à une obligation de confidentialité assortie de sanctions pénales.
Oui. Documents et chats individuels à tout moment par vous-même, automatiquement pour toute l’organisation via la durée de conservation, et intégralement à la fin du contrat.
Oui. Envoyez-le-nous via le formulaire de contact. Beaucoup de points peuvent être traités en amont grâce à cette page et au DPA.

Tous les documents au même endroit.
Tous les documents en téléchargement, toutes les réponses lors de la démo. Ou réserver une démo