¿Qué exige DORA?
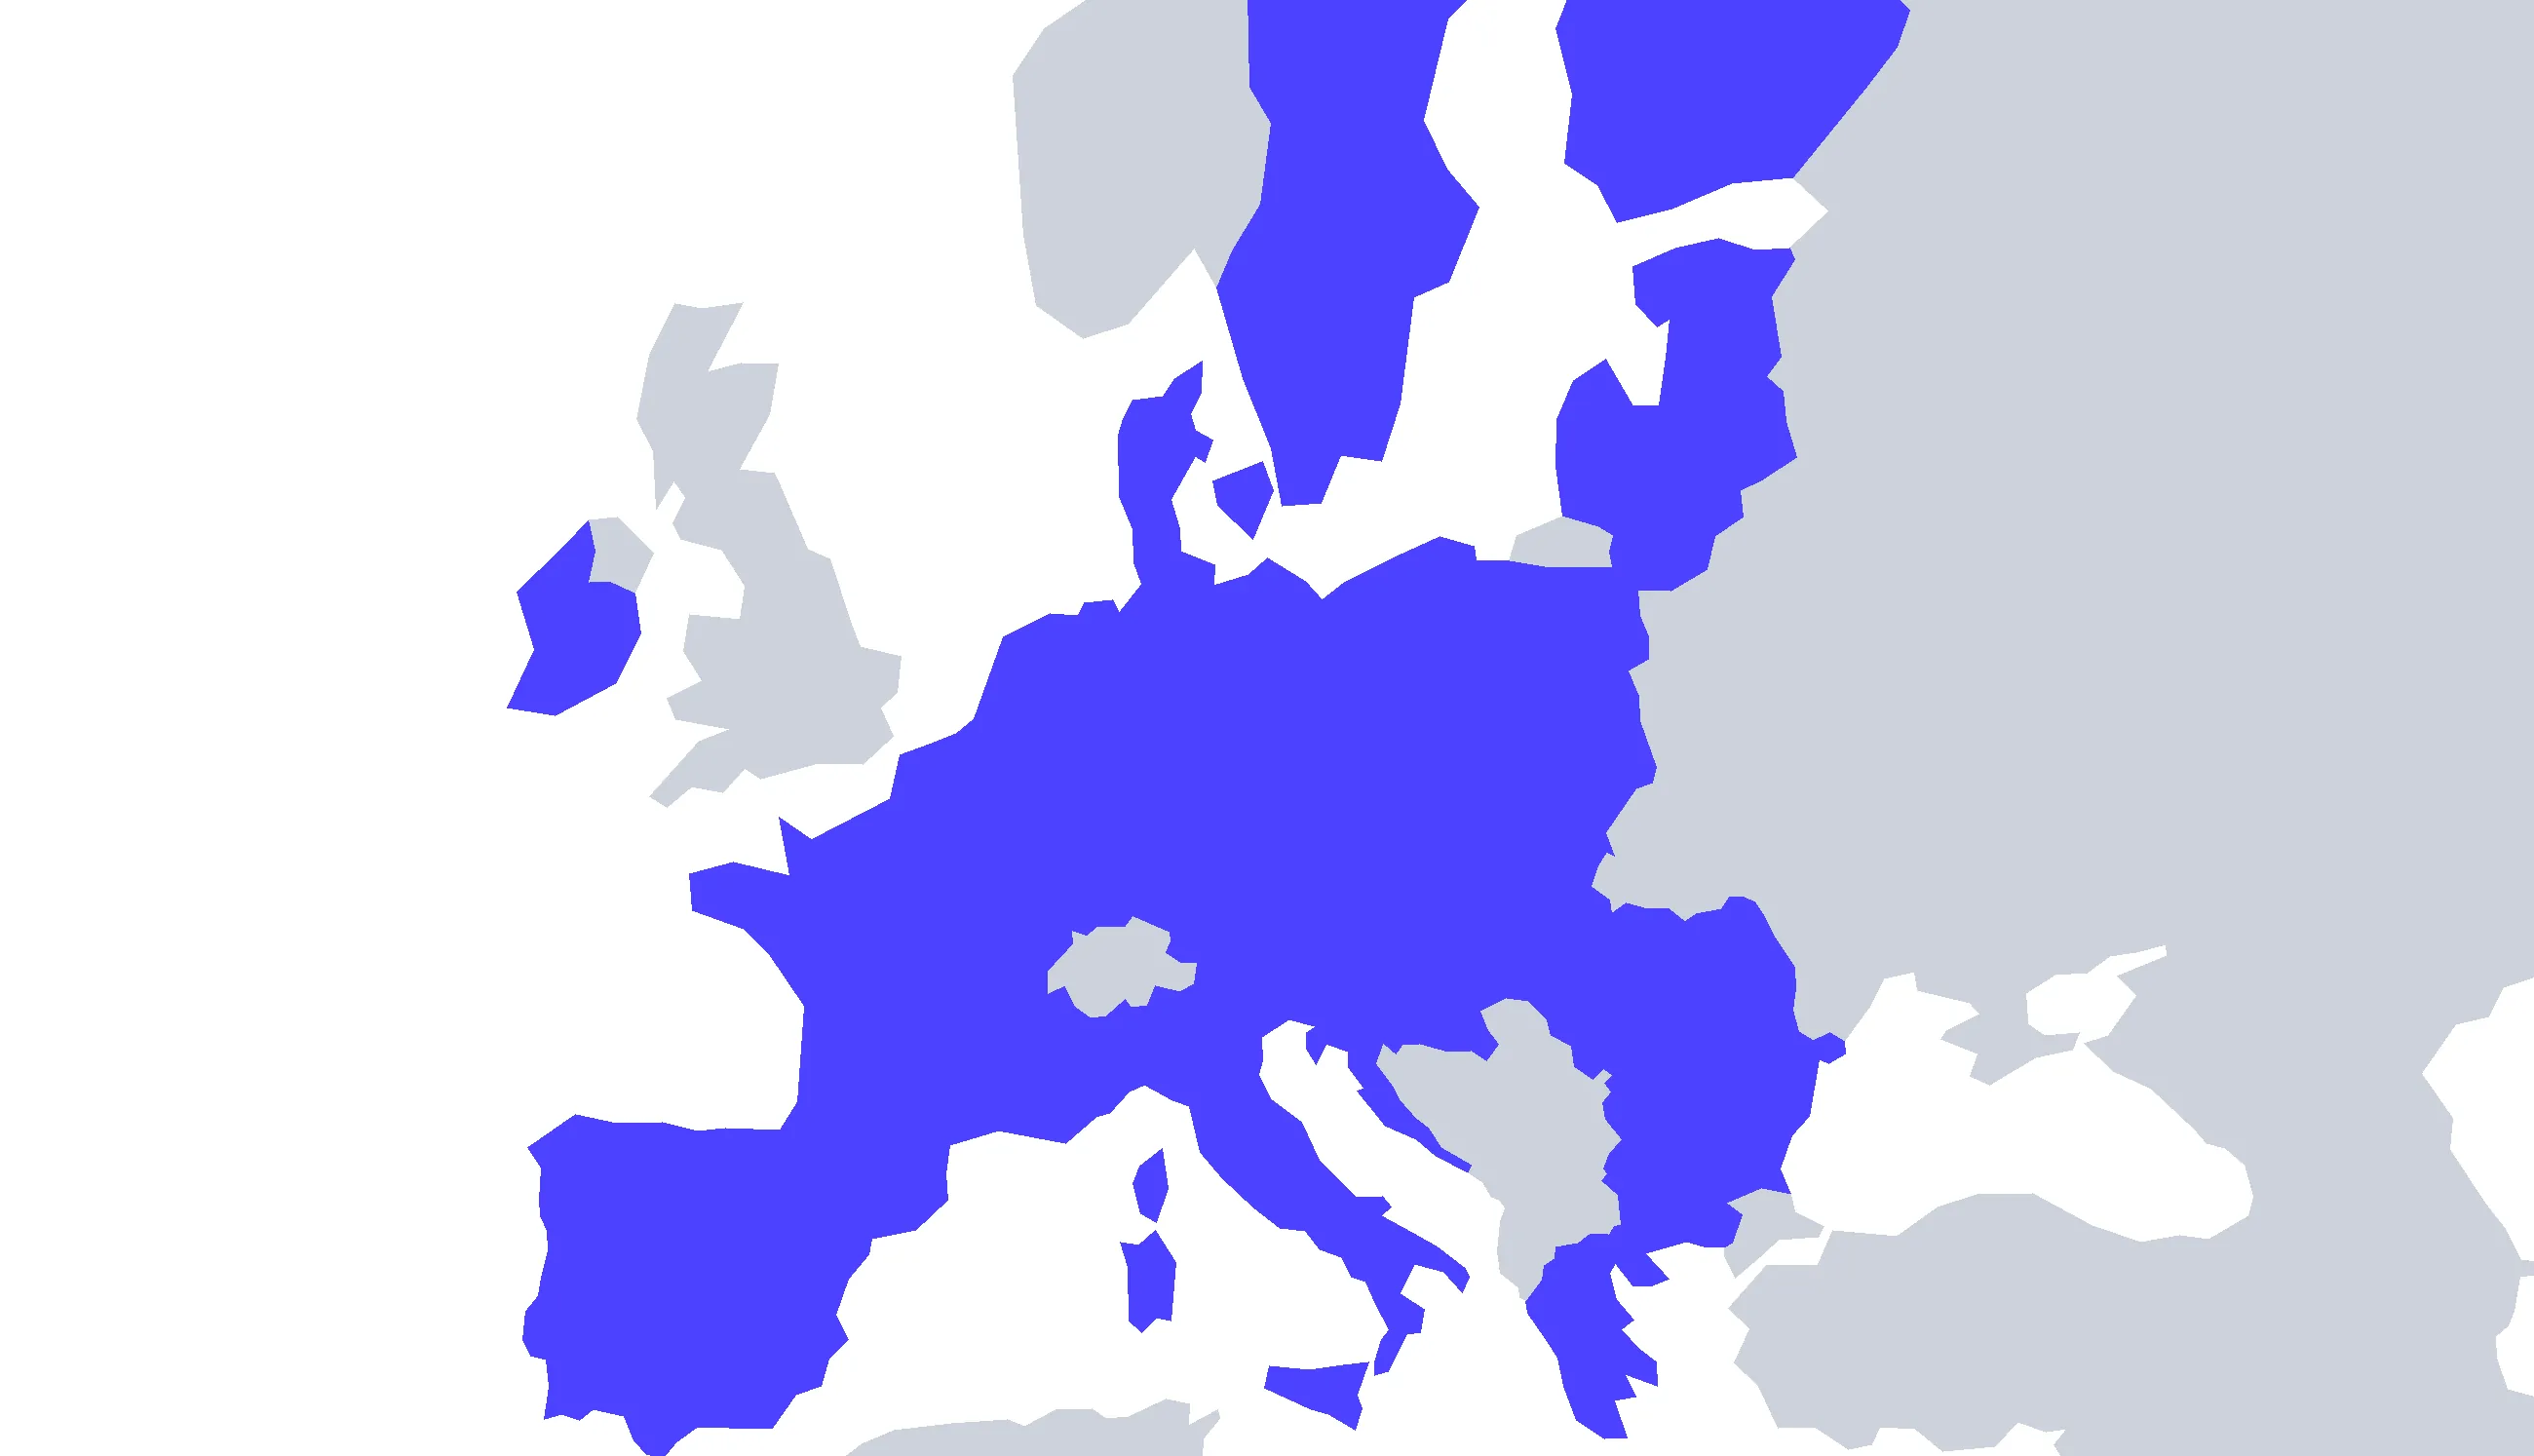
El Reglamento de Resiliencia Operativa Digital (Digital Operational Resilience Act) se aplica desde enero de 2025. Las entidades financieras deben gestionar sus riesgos de TIC y documentar, evaluar y supervisar a sus proveedores de servicios TIC.
 DPA (acuerdo de tratamiento de datos) con lista de subencargados

 GPT 5.6 Terra


