El contrato conforme al art. 28 RGPD con sus anexos: detalles del tratamiento, subencargados, TOMs.
Seguridad y cumplimiento normativo
En Logicc, la seguridad es la base de la plataforma.
Almacenamiento en Alemania, procesamiento de IA en la UE, DPA y acuerdo de secreto profesional incluidos. Aquí encontrarás toda la información sobre nuestras medidas de seguridad, la documentación contractual y los justificantes disponibles.
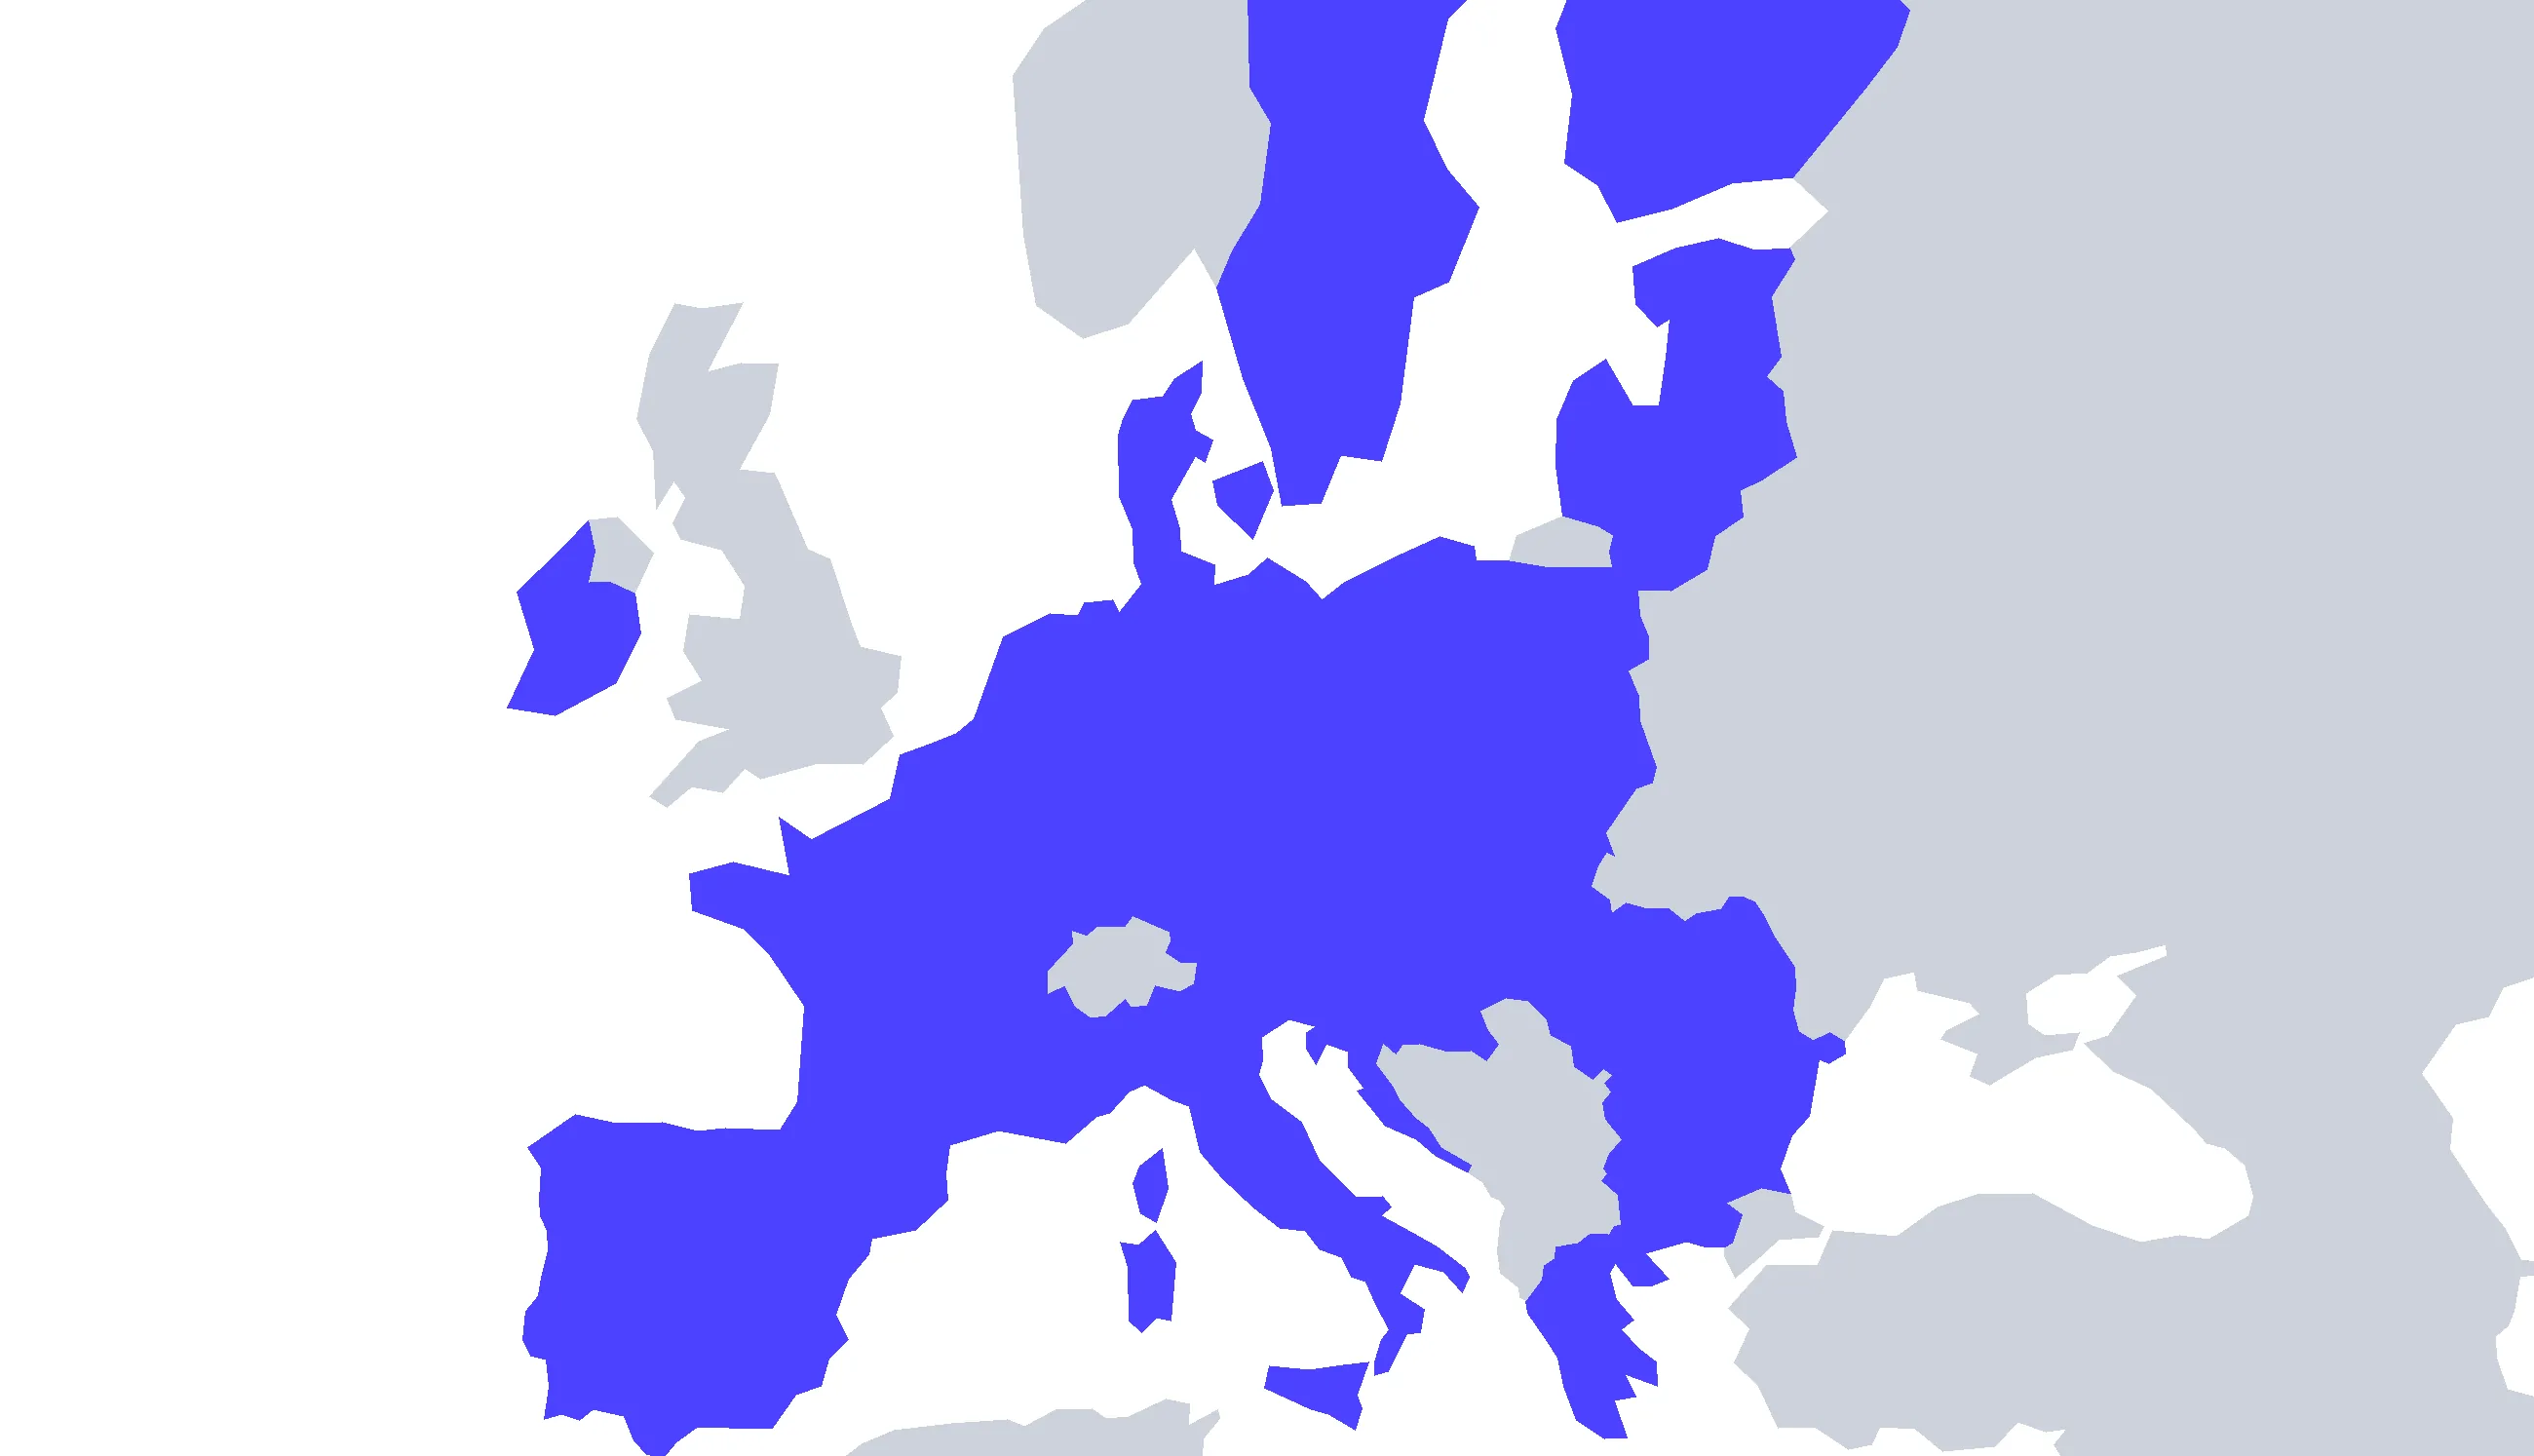
AlmacenamientoAlemania · cifrado
Consultas a los modelosRegión UE · Zero Data Retention
UE-27fuera
Mapa de Europa: datos de clientes en Alemania, consultas a los modelos en Europa
Justificantes
Revisado y documentado.
RGPD: procesamiento de IA en la UE, con el DPA (acuerdo de tratamiento de datos) como parte estándar del contrato.
BSI C5: la infraestructura cloud está certificada según el catálogo de criterios del BSI (C5:2020 Tipo 2).
ISO 27001: todos los datos principales se encuentran en centros de datos con certificación ISO 27001 en Alemania.
Secreto profesional: acuerdo para despachos de abogados, consultas y asesorías, también para Austria y Suiza.
El recorrido de tus datos
El camino seguro de tus datos.
- Subida Introduces datos
Tus chats y documentos se almacenan cifrados en Alemania.
cifrado - Consulta La consulta sale
El procesamiento se realiza en Europa, con Zero Data Retention.
Región UE - Respuesta Recibes una respuesta
Tu resultado llega con la calidad que necesitas, en la misma interfaz.
interfaz de Logicc - Después Nada se queda en el proveedor
El proveedor del modelo no almacena tu consulta. Tus datos no entrenan ningún modelo de IA: el contrato lo excluye expresamente.
Zero Data Retention
En detalle
Todos los detalles para vuestro equipo de protección de datos.
Almacenamiento de datos
Dónde están tus datos y cómo se protegen.
Almacenamiento en Alemania: los documentos, historiales de chat y datos de cuenta se encuentran exclusivamente en Alemania, en centros de datos con certificación ISO 27001 de nuestro socio Hetzner en Núremberg y Falkenstein. Deliberadamente sin proveedor de alojamiento estadounidense.
Cifrado: AES-256 en reposo, TLS 1.3 en tránsito. Separación de clientes mediante Row-Level Security a nivel de base de datos y de aplicación.
Conservación: vosotros decidís durante cuánto tiempo se guardan los chats: 30, 90 o 180 días, 1 o 2 años o de forma ilimitada, por separado para chats generales y chats de proyecto. Después se eliminan definitivamente.
Eliminación: puedes eliminar tú mismo, en cualquier momento y de forma irreversible, documentos concretos e historiales de chat completos. Al finalizar el contrato se eliminan todos los datos, salvo que existan obligaciones legales de conservación.
Procesamiento
Qué ocurre con cada consulta a un modelo.
Procesamiento en Europa: los modelos de OpenAI funcionan a través de Microsoft Azure en Suecia; Claude y Gemini, a través de Google Cloud en Alemania y Bélgica.
Zero Data Retention: acordada contractualmente con todos los proveedores de modelos: la consulta se responde y no se almacena en el proveedor del modelo, en la medida en que sea técnicamente posible.
Sin entrenamiento: tus datos no entrenan ningún modelo de IA; queda excluido contractual y técnicamente.
Control de modelos: los administradores deciden qué proveedores y qué modelos están habilitados en la organización.
Acceso y cuentas
Quién puede iniciar sesión y qué puede ver.
Doble factor y passkeys: segundo factor mediante app de autenticación o SMS, además de códigos de respaldo e inicio de sesión sin contraseña con passkeys. Se puede activar como obligatorio para toda la organización.
Single Sign-On: inicio de sesión mediante Microsoft Entra ID, Google Workspace, Okta y SAML 2.0, además de aprovisionamiento SCIM. A partir del plan Max.
Roles y grupos: gestión de permisos (RBAC) en todos los planes: administradores, administradores de grupo y miembros, con permisos por persona, grupo u organización.
Operación
Cómo protegemos la plataforma y cómo la sometemos a revisión.
Supervisión: monitorización 24/7, Web Application Firewall y protección DDoS.
Pruebas de penetración: pruebas periódicas realizadas por expertos en seguridad externos.
Subencargados: la lista completa forma parte del DPA. Anunciamos los nuevos subencargados con al menos 15 días de antelación, con derecho de oposición.
Delegado de protección de datos: designado externamente: Georg Schütz, KaMUX GmbH & Co. KG, notificado ante el Comisionado de Hamburgo para la Protección de Datos y la Libertad de Información.
Justificantes
Verificado por terceros, no solo prometido.
BSI C5: la infraestructura cloud de nuestro socio de alojamiento está certificada según C5:2020 Tipo 2.
ISO 27001: los centros de datos en los que se encuentran todos los datos principales cuentan con la certificación ISO 27001.
Certificados y auditorías: acceso a certificados e informes de auditoría a partir del plan Secure+.
Secreto profesional
Para abogados, médicos, asesores fiscales y notarios.
Alemania, Austria, Suiza: acuerdos conforme al § 203 StGB, al § 121 StGB (Austria) y al art. 321 StGB (Suiza), que se pueden firmar digitalmente en la app y que Logicc refrenda. A partir del plan Secure+.
Conviene saberlo: algunos proveedores de modelos no forman parte del acuerdo. Tras su firma, sus modelos dejan de estar disponibles; la mayoría de los modelos siguen pudiendo usarse.
Medidas
Nuestras medidas técnicas y organizativas de un vistazo.
Las TOM vinculantes figuran como anexo del acuerdo de tratamiento de datos.
Infraestructura
- Infraestructura de servidores certificada C5
- Centros de datos en Alemania
- Concepto de red y de copias de seguridad
Datos
- Almacenamiento cifrado
- Almacenamiento exclusivamente en Alemania
- Separación de los datos por organización
Específico de IA
- Zero Data Retention en cada consulta a un modelo
- Sin entrenamiento con datos de clientes
- Elección de modelo por tarea
Acceso
- Roles y permisos
- Procedimiento de inicio de sesión
- Registro de actividad
Organización
- Gestión de la seguridad de la información según ISO 27001
- DPA y TOMs como parte del contrato
- Delegado de protección de datos
Operación y emergencias
- Proceso de gestión de incidentes
- Plan de recuperación
- Página de estado
Subencargados del tratamiento
Nuestros subencargados con su función y lugar de tratamiento.
La lista vinculante figura en el anexo del DPA (acuerdo de tratamiento de datos). Anunciamos los nuevos subencargados con al menos 15 días de antelación, con derecho de oposición.
ProveedorObjetoUbicación
Alojamiento y almacenamientoOperación de la plataforma, almacenamiento de datos persistentesDE
Proveedor de los modelos GPTOperación de modelos de IA mediante acceso UEUE
Proveedor de los modelos ClaudeOperación de modelos de IA mediante acceso UEUE
Proveedor de los modelos GeminiOperación de modelos de IA mediante acceso UEUE
Mistral AIOperación de modelos de IAUE
§ 203 StGB
El acuerdo según el § 203 StGB para profesionales sujetos al secreto.
Acuerdo según el § 203 StGB
Logicc facilita a despachos de abogados, consultas y asesorías un acuerdo conforme al § 203 StGB, junto con el DPA y las TOMs.
El § 203 explicado con claridadCompromiso de los proveedores de servicios
Logicc obliga a todos los proveedores relevantes, incluidos los proveedores de modelos, a una confidencialidad sancionada penalmente.
Empleados propios
Todos los empleados de Logicc están obligados a una confidencialidad sancionada penalmente.
Documentación
Todo para la aprobación.
Cómo protege Logicc los datos a nivel técnico y organizativo (anexo 3 del DPA).
Cómo trata Logicc los datos personales en el sitio web y en la plataforma.
Las condiciones generales de Logicc GmbH para el uso de la plataforma y de los servicios.
Extracto del certificado C5 del proveedor de alojamiento y cuestionarios de seguridad cumplimentados.
Para tu sector
Cada sector, sus propias reglas.
Seguridad por sector
 Despachos de abogados y juristasPor qué el § 203 StGB no prohíbe la IA y cómo Logicc protege el secreto profesional del abogado. →
 Medicina y saludTratar los datos de pacientes de forma segura y conforme a la ley: qué exige el art. 9 RGPD y cómo protege Logicc los datos de salud. →
 Sector públicoQué se aplica a los datos sociales y por qué Logicc es la opción soberana europea. →
 Servicios financierosQué exige DORA y cómo Logicc os ayuda a cumplir los requisitos. →
FAQ
Preguntas frecuentes sobre seguridad.
Con medidas concretas: almacenamiento en Alemania, procesamiento de IA en la UE, DPA (acuerdo de tratamiento de datos) conforme al art. 28 RGPD como parte del contrato, un concepto de eliminación documentado y un delegado de protección de datos externo.
El procesamiento de IA se realiza exclusivamente en la UE, con Zero Data Retention en el proveedor del modelo. El entrenamiento con tus datos está excluido por contrato. Los chats y archivos los almacenamos cifrados en Alemania.
Sí, a partir del plan Secure+. Lo firmas digitalmente en la app; para Austria y Suiza existen los acuerdos correspondientes.
En el funcionamiento normal, nadie: los empleados y proveedores de servicios no tienen acceso a los contenidos. El acceso de soporte solo se produce por instrucción documentada tuya, limitado a lo necesario en tiempo y personas. Todos los empleados y proveedores de servicios relevantes están sujetos a un deber de confidencialidad sancionado penalmente.
Sí. Documentos y chats concretos, tú mismo en cualquier momento; de forma automática para toda la organización mediante el plazo de conservación; y por completo al finalizar el contrato.
Sí. Envíanoslo a través del formulario de contacto. Muchas preguntas se pueden responder de antemano con esta página y el DPA.

Toda la documentación en un solo lugar.
Toda la documentación para descargar, todas las respuestas en la demo. O reserva una demo