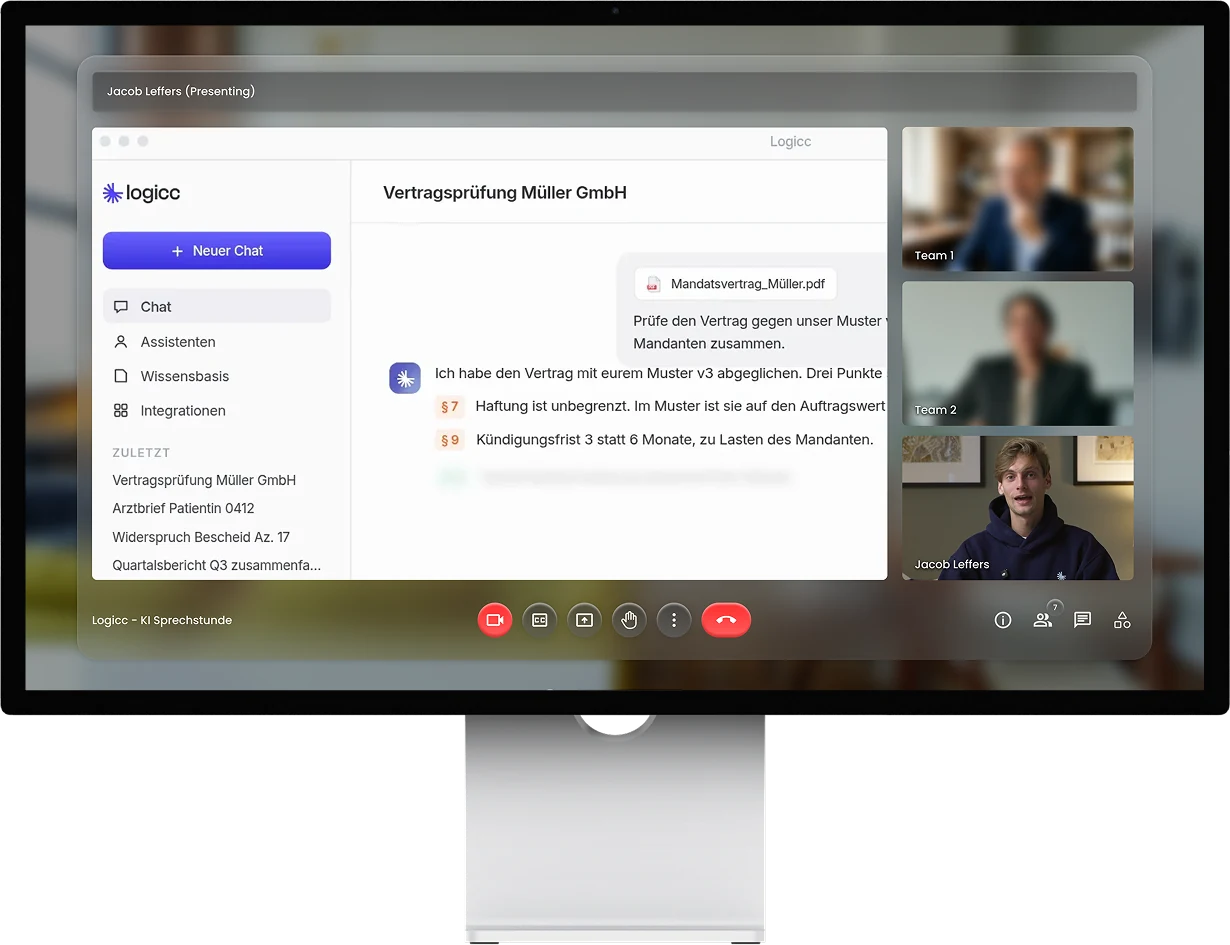
Che cosa richiede DORA?
Il Digital Operational Resilience Act è in vigore da gennaio 2025. Le imprese finanziarie devono gestire i propri rischi ICT e documentare, valutare e monitorare i propri fornitori di servizi ICT.
Sportello IA gratuito: 45 minuti, più volte a settimana. Prenota il tuo posto
 Logicc in 3 minuti Il video tour del prodotto ti mostra la piattaforma in sintesi.
 Organizzazione più grande? Onboarding, formazione e un referente dedicato.
Che cosa richiede DORA e come Logicc vi supporta nel soddisfare i requisiti.
Il Digital Operational Resilience Act è in vigore da gennaio 2025. Le imprese finanziarie devono gestire i propri rischi ICT e documentare, valutare e monitorare i propri fornitori di servizi ICT.
Misure di sicurezza documentate, un’infrastruttura attestata secondo BSI C5 e tutte le informazioni di cui avete bisogno su di noi come fornitore di servizi ICT: DPA (accordo sul trattamento dei dati), TOM, sub-responsabili, luoghi di archiviazione e di elaborazione.
AES-256 a riposo, TLS 1.3 in transito, separazione dei clienti tramite Row-Level Security, monitoraggio 24/7, Web Application Firewall e penetration test esterni regolari.
Logicc è uno strumento di lavoro per testi e analisi, non un sistema per la valutazione automatizzata del merito creditizio o per lo scoring. Secondo l’EU AI Act queste applicazioni sono considerate ad alto rischio. Le decisioni restano a voi.
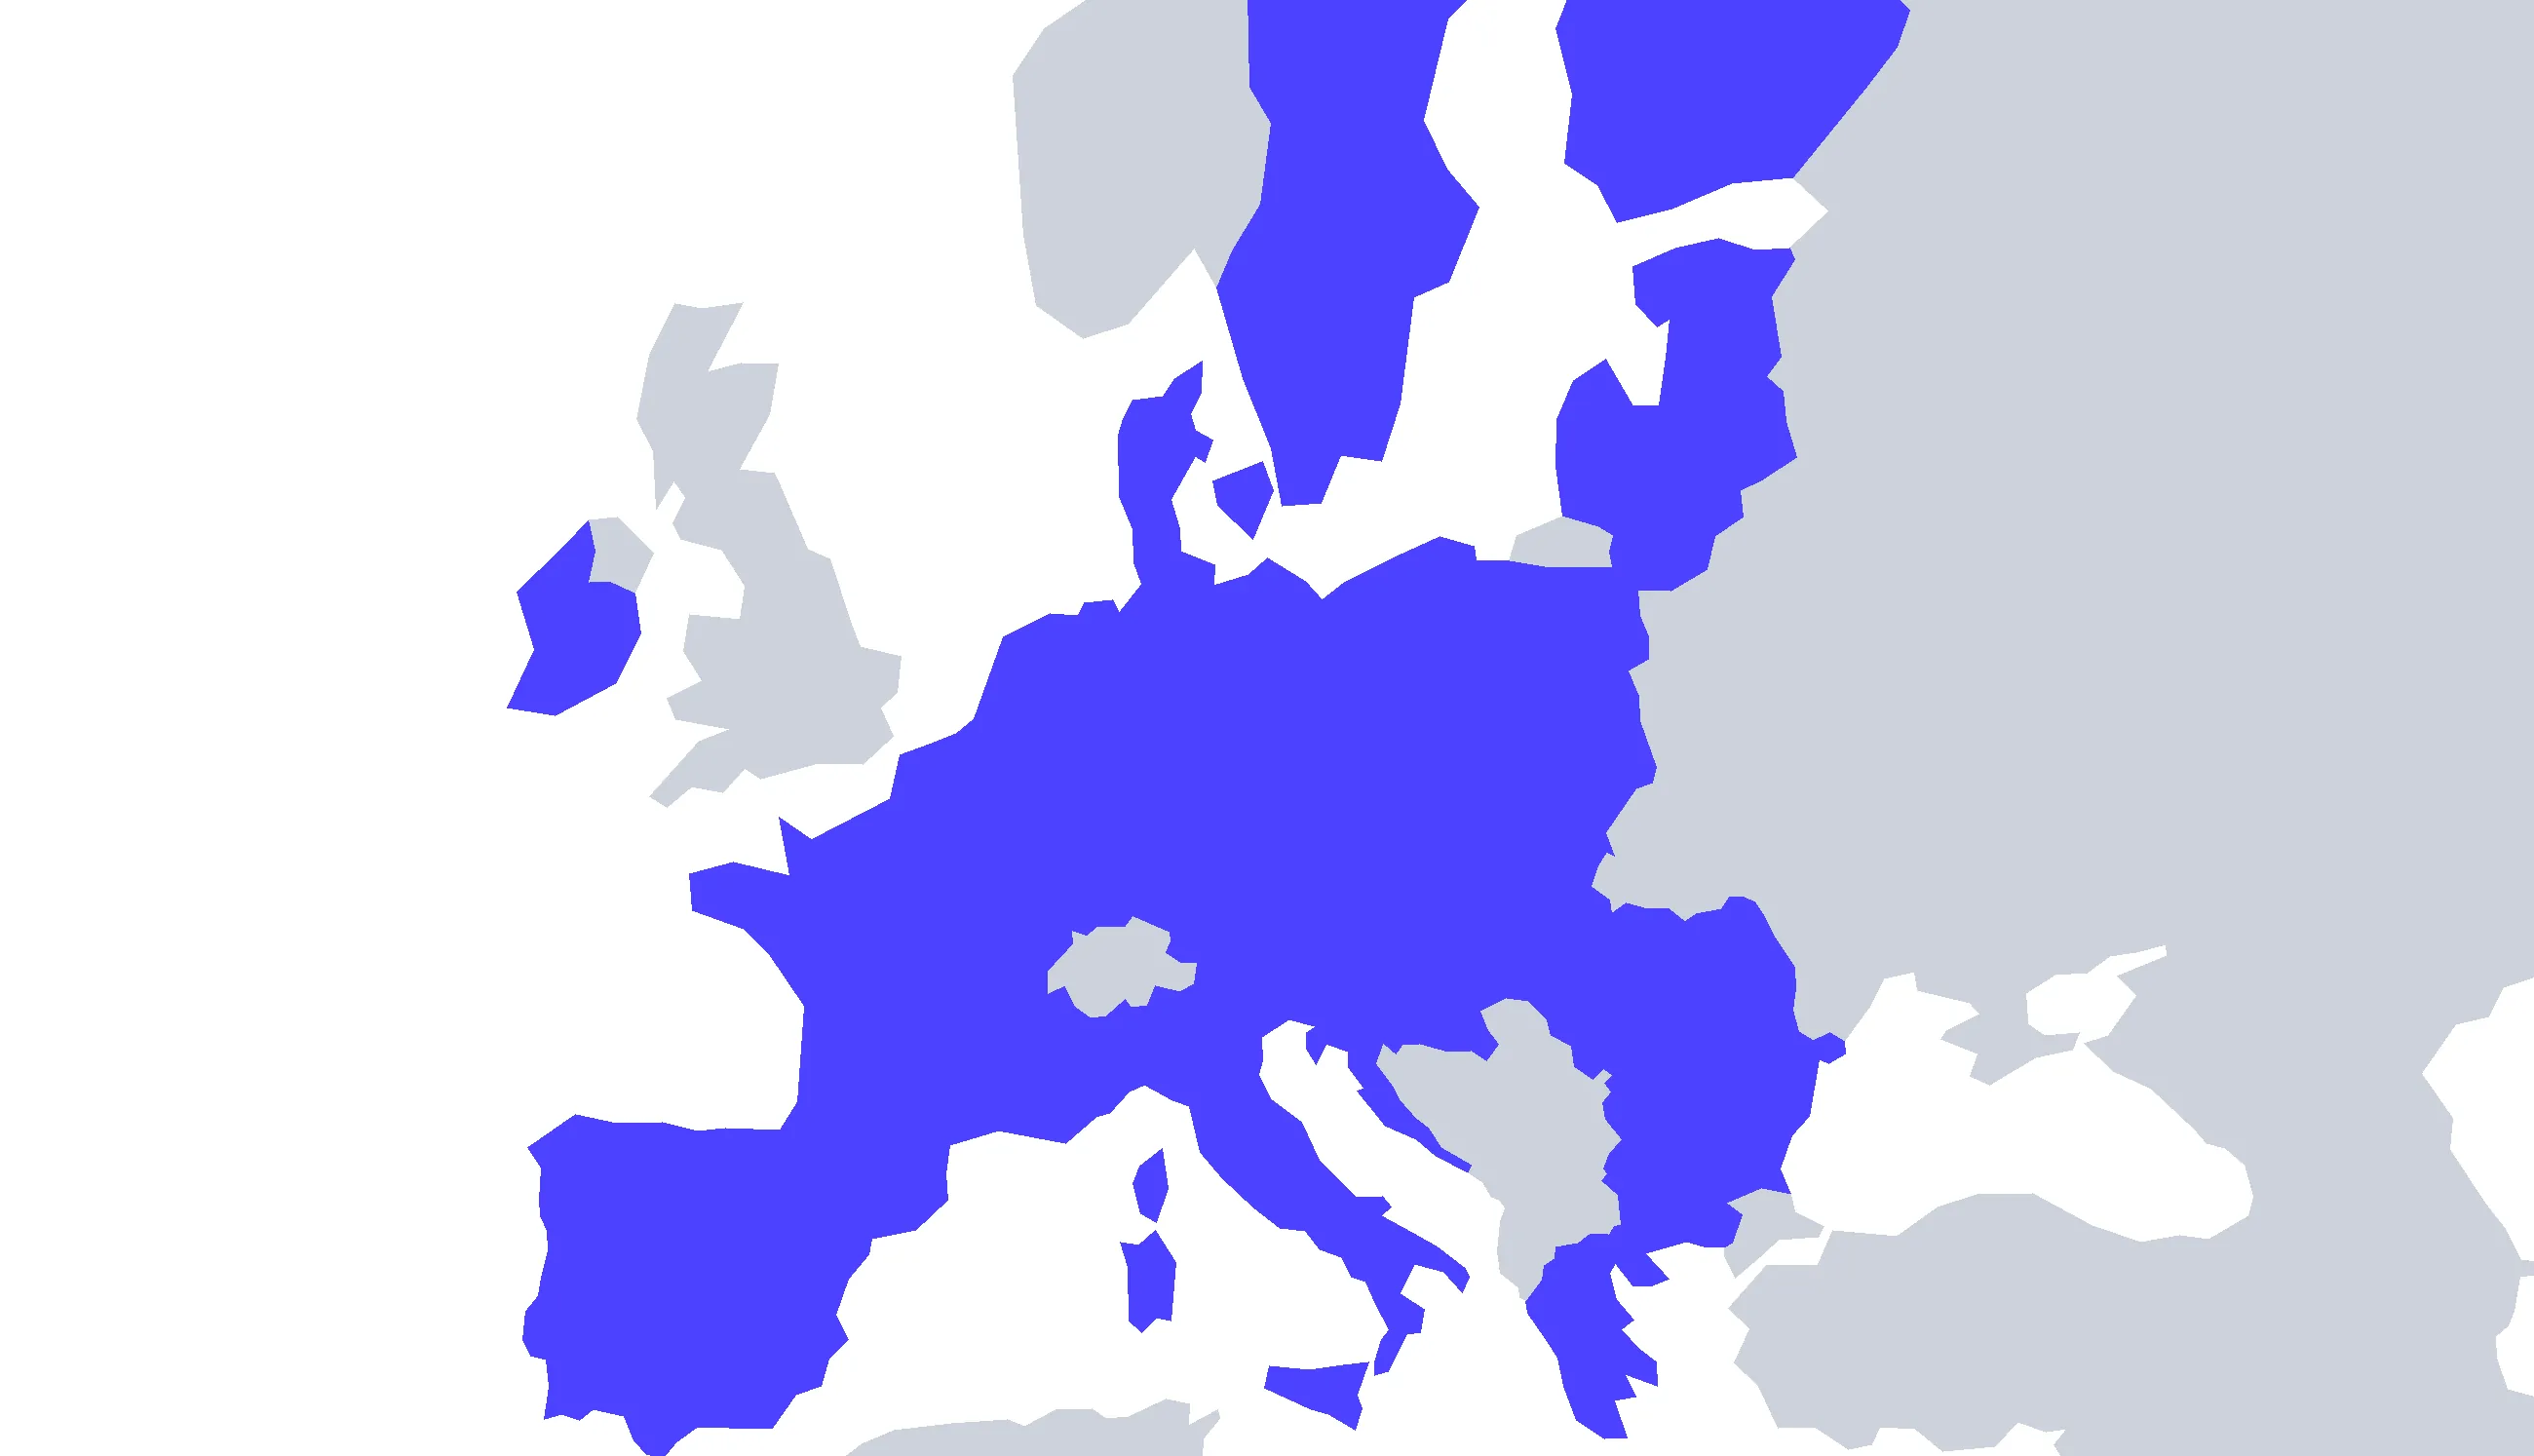
Mappa dell’Europa: dati dei clienti in Germania, richieste ai modelli in Europa
Le tue chat e i tuoi documenti sono archiviati in forma crittografata in Germania.
L’elaborazione avviene in Europa, con Zero Data Retention.
L’output viene restituito con la qualità desiderata, direttamente nella stessa interfaccia.
Il provider del modello non conserva le tue richieste. I tuoi dati non vengono utilizzati per addestrare modelli di IA: è garantito contrattualmente.
L’elaborazione IA avviene esclusivamente nell’UE. Il DPA (accordo sul trattamento dei dati) ai sensi dell’art. 28 GDPR è automaticamente parte del contratto e tutta la documentazione sulla protezione dei dati è disponibile per il download.
Le tue chat e i tuoi documenti sono archiviati in forma crittografata in Germania. Presso il provider del modello la richiesta non viene salvata e non viene usata per alcun addestramento.
Ospitato in data center tedeschi certificati ISO 27001, l’infrastruttura cloud è attestata secondo BSI C5. Penetration test esterni inclusi.
Per i professionisti vincolati al segreto professionale stipuliamo l’accordo ai sensi dell’art. 622 c.p. La riservatezza la garantiamo per contratto a ogni settore, non solo sul piano tecnico.
Sì, con misure di sicurezza documentate e tutte le informazioni necessarie per la vostra verifica e il vostro registro delle informazioni.
Esclusivamente in Germania, crittografati. L’elaborazione IA avviene nell’UE, presso il fornitore del modello con Zero Data Retention.
Sì, a partire dal piano Max: Microsoft Entra ID, Google Workspace, Okta e SAML 2.0, oltre al provisioning SCIM.
L’hosting su server dedicati è possibile nel piano Enterprise. Contattaci per i dettagli.
 Studi legali e giuristiPerché l’art. 622 c.p. non vieta l’IA e come Logicc tutela il segreto professionale forense. →
 Medicina e sanitàTrattare i dati dei pazienti in modo sicuro e conforme: cosa richiede l’art. 9 GDPR e come Logicc protegge i dati sanitari. →
 Settore pubblicoChe cosa vale per i dati sociali e perché Logicc è l’opzione sovrana europea. →
Prova gratis per 7 giorni. Nessuna carta di credito richiesta. Oppure prenota una demo
 DPA (accordo sul trattamento dei dati) con elenco dei sub-responsabili

 GPT 5.6 Terra
