Il contratto ai sensi dell’art. 28 GDPR con allegati: dettagli del trattamento, sub-responsabili, TOM.
Sicurezza e compliance
In Logicc la sicurezza è alla base della piattaforma.
I dati sono archiviati in Germania e l’elaborazione tramite IA avviene nell’UE. Il DPA e l’accordo di riservatezza professionale sono inclusi. Qui trovi tutte le informazioni sulle nostre misure di sicurezza, sulla documentazione contrattuale e sulle attestazioni disponibili.
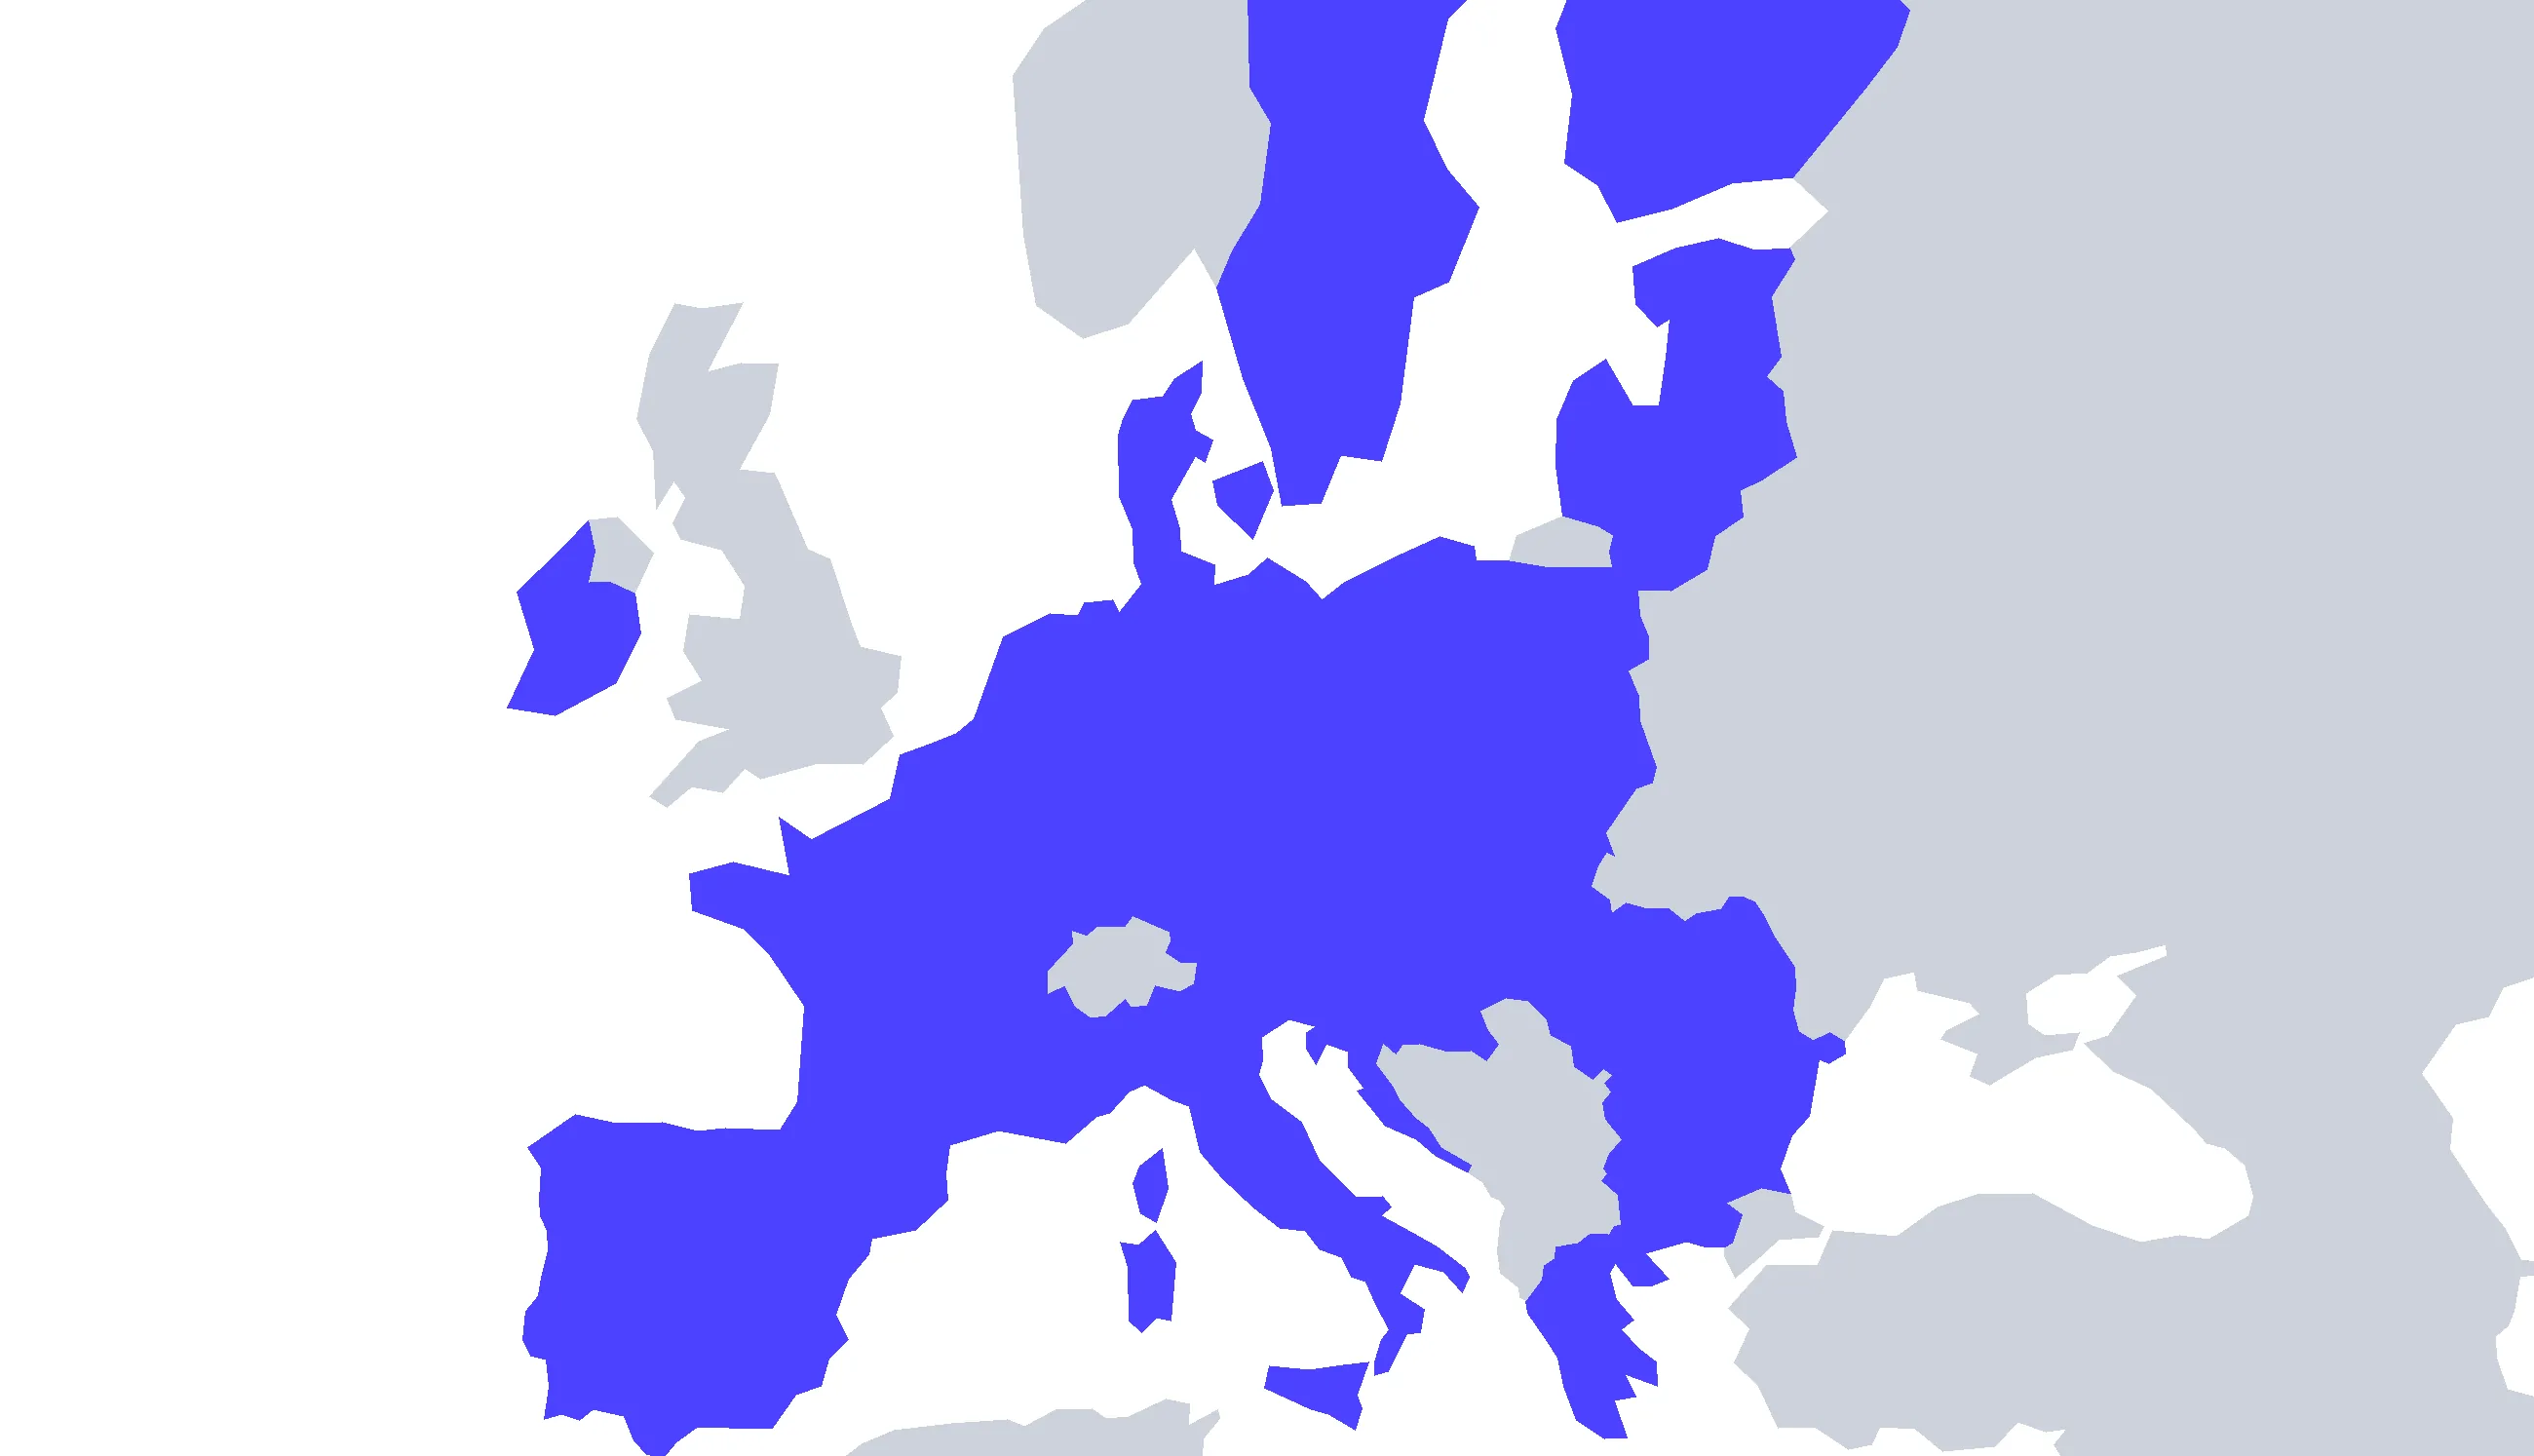
ArchiviazioneGermania · crittografati
Richieste ai modelliUE · Zero Data Retention
UE-27fuori
Mappa dell’Europa: dati dei clienti in Germania, richieste ai modelli in Europa
Documentazione
Verificato e documentato.
GDPR: elaborazione IA nell’UE, DPA (accordo sul trattamento dei dati) come parte standard del contratto.
BSI C5: l’infrastruttura cloud è attestata secondo il catalogo di criteri del BSI (C5:2020 Tipo 2).
ISO 27001: tutti i dati principali si trovano in data center certificati ISO 27001 in Germania.
Segreto professionale: accordo per studi legali, studi medici e società di consulenza, anche per Austria e Svizzera.
Il percorso dei tuoi dati
Il percorso sicuro dei tuoi dati.
- Upload Inserisci i dati
Le tue chat e i tuoi documenti sono archiviati in forma crittografata in Germania.
crittografato - Richiesta La richiesta viene elaborata
L’elaborazione avviene in Europa, con Zero Data Retention.
UE - Risposta Ricevi il risultato
L’output viene restituito con la qualità desiderata, direttamente nella stessa interfaccia.
interfaccia Logicc - Dopo I tuoi dati non restano al provider
Il provider del modello non conserva le tue richieste. I tuoi dati non vengono utilizzati per addestrare modelli di IA: è garantito contrattualmente.
Zero Data Retention
Nel dettaglio
Tutti i dettagli per il vostro team privacy.
Conservazione dei dati
Dove si trovano i tuoi dati e come sono protetti.
Archiviazione in Germania: documenti, cronologie delle chat e dati dell’account si trovano esclusivamente in Germania, in data center certificati ISO 27001 del nostro partner Hetzner a Nürnberg e Falkenstein. Nessun hosting statunitense.
Crittografia: AES-256 per i dati a riposo e TLS 1.3 per i dati in transito. I dati dei diversi clienti sono separati tramite Row-Level Security, a livello di database e applicativo.
Conservazione: stabilite voi per quanto tempo vengono conservate le chat: 30, 90 o 180 giorni, 1 o 2 anni oppure senza limiti, separatamente per le chat generali e quelle di progetto. Poi vengono cancellate definitivamente.
Cancellazione: puoi cancellare tu stesso, in qualsiasi momento e in modo irreversibile, singoli documenti e intere cronologie di chat. Alla fine del contratto tutti i dati vengono cancellati, salvo obblighi di conservazione previsti dalla legge.
Elaborazione
Che cosa succede a ogni richiesta a un modello.
Elaborazione in Europa: i modelli OpenAI funzionano tramite Microsoft Azure in Svezia, Claude e Gemini tramite Google Cloud in Germania e Belgio.
Zero Data Retention: concordata contrattualmente con tutti i fornitori di modelli: la richiesta riceve risposta e non viene memorizzata presso il fornitore del modello, per quanto tecnicamente possibile.
Nessun addestramento: i tuoi dati non addestrano alcun modello IA, cosa esclusa contrattualmente e tecnicamente.
Gestione dei modelli: gli admin stabiliscono quali fornitori e quali modelli sono abilitati nell’organizzazione.
Accesso e account
Chi può accedere e che cosa può vedere.
Due fattori e passkey: secondo fattore tramite app di autenticazione o SMS, oltre a codici di backup e accesso senza password con passkey. Attivabile come obbligatorio per l’intera organizzazione.
Single Sign-On: accesso tramite Microsoft Entra ID, Google Workspace, Okta e SAML 2.0, oltre al provisioning SCIM. A partire dal piano Max.
Ruoli e gruppi: gestione dei permessi (RBAC) in tutti i piani: admin, admin di gruppo e membri, condivisioni per persona, gruppo o organizzazione.
Operatività
Come proteggiamo la piattaforma e la facciamo verificare.
Monitoraggio: monitoraggio 24/7, Web Application Firewall e protezione DDoS.
Penetration test: test regolari eseguiti da esperti di sicurezza esterni.
Sub-responsabili: l’elenco completo fa parte del DPA. Annunciamo i nuovi sub-responsabili con almeno 15 giorni di anticipo, con diritto di opposizione.
Responsabile della protezione dei dati: nominato esternamente: Georg Schütz, KaMUX GmbH & Co. KG, notificato al Garante per la protezione dei dati e la libertà di informazione di Hamburg.
Documentazione
Verificato da terzi, non solo promesso.
BSI C5: l’infrastruttura cloud del nostro partner di hosting è attestata secondo C5:2020 Tipo 2.
ISO 27001: i data center in cui si trovano tutti i dati principali sono certificati ISO 27001.
Certificati e audit: accesso a certificati e rapporti di verifica a partire dal piano Secure+.
Segreto professionale
Per avvocati, medici, commercialisti e notai.
Germania, Austria, Svizzera: accordi ai sensi del § 203 StGB, del § 121 StGB (Austria) e dell’art. 321 StGB (Svizzera), firmabili digitalmente nell’app e controfirmati da Logicc. A partire dal piano Secure+.
Buono a sapersi: alcuni fornitori di modelli non rientrano nell’accordo. Dopo la stipula i loro modelli non sono disponibili, ma la maggior parte dei modelli resta utilizzabile.
Misure
Le nostre misure tecniche e organizzative a colpo d’occhio.
Le TOM vincolanti sono allegate all’accordo sul trattamento dei dati.
Infrastruttura
- Infrastruttura server attestata C5
- Data center in Germania
- Concetto di rete e di backup
Dati
- Archiviazione crittografata
- Archiviazione esclusivamente in Germania
- Separazione dei dati per organizzazione
Specifiche per l’IA
- Zero Data Retention a ogni richiesta ai modelli
- Nessun addestramento con i dati dei clienti
- Scelta del modello per ogni attività
Accesso
- Ruoli e permessi
- Procedura di accesso
- Registrazione dei log
Organizzazione
- Gestione della sicurezza delle informazioni secondo ISO 27001
- DPA e TOM come parte del contratto
- Responsabile della protezione dei dati
Operatività ed emergenze
- Processo di gestione degli incidenti
- Piano di ripristino
- Pagina di stato
Sub-responsabili del trattamento
I nostri sub-responsabili con compito e luogo del trattamento.
L’elenco vincolante si trova in allegato al DPA (accordo sul trattamento dei dati). Annunciamo i nuovi sub-responsabili con almeno 15 giorni di anticipo, con diritto di opposizione.
FornitoreOggettoLuogo
Hosting e archiviazioneGestione della piattaforma, archiviazione dei dati persistentiDE
Fornitore dei modelli GPTGestione di modelli IA tramite accesso UEUE
Fornitore dei modelli ClaudeGestione di modelli IA tramite accesso UEUE
Fornitore dei modelli GeminiGestione di modelli IA tramite accesso UEUE
Mistral AIGestione di modelli IAUE
Art. 622 c.p.
L’accordo ai sensi dell’art. 622 c.p. per i professionisti vincolati al segreto.
Accordo ai sensi dell’art. 622 c.p.
Logicc mette a disposizione di studi legali, studi medici e società di consulenza un accordo ai sensi dell’art. 622 c.p., insieme a DPA e TOM.
L’art. 622 c.p. in parole sempliciObbligo dei fornitori di servizi
Logicc obbliga tutti i fornitori rilevanti, compresi i fornitori dei modelli, a un obbligo di riservatezza penalmente sanzionato.
Personale interno
Tutti i collaboratori di Logicc sono vincolati a un obbligo di riservatezza penalmente sanzionato.
Documentazione
Tutto per l’approvazione.
Come Logicc protegge i dati sul piano tecnico e organizzativo (allegato 3 del DPA).
Per i professionisti vincolati al segreto professionale, come studi legali, studi medici e società di consulenza.
Come Logicc tratta i dati personali sul sito web e sulla piattaforma.
Le condizioni generali di Logicc GmbH per l’utilizzo della piattaforma e dei servizi.
Estratto dell’attestazione C5 del fornitore di hosting e questionari di sicurezza compilati.
Per il tuo settore
Ogni settore ha le sue regole.
Sicurezza per settore
 Studi legali e giuristiPerché l’art. 622 c.p. non vieta l’IA e come Logicc tutela il segreto professionale forense. →
 Medicina e sanitàTrattare i dati dei pazienti in modo sicuro e conforme: cosa richiede l’art. 9 GDPR e come Logicc protegge i dati sanitari. →
 Pubblica AmministrazioneChe cosa vale per i dati socioassistenziali e perché Logicc è una soluzione europea e sovrana. →
 Servizi finanziariChe cosa richiede DORA e come Logicc vi supporta nel soddisfare i requisiti. →
FAQ
Domande frequenti sulla sicurezza.
Con misure concrete: archiviazione in Germania, elaborazione IA nell’UE, DPA (accordo sul trattamento dei dati) ai sensi dell’art. 28 GDPR come parte del contratto, un concetto di cancellazione documentato e un responsabile della protezione dei dati esterno.
L’elaborazione tramite IA avviene esclusivamente nell’UE, presso fornitori di modelli che adottano il principio di Zero Data Retention. I tuoi dati non vengono utilizzati per addestrare i modelli: è previsto contrattualmente. Chat e file sono archiviati in forma crittografata in Germania.
Sì, a partire dal piano Secure+. Lo firmi digitalmente nell’app; per Austria e Svizzera sono disponibili gli accordi corrispondenti.
Nell’operatività ordinaria nessuno: collaboratori e fornitori di servizi non hanno accesso ai contenuti. Un accesso di supporto avviene solo su tua istruzione documentata, limitato al necessario per durata e persone coinvolte. Tutti i collaboratori e i fornitori di servizi rilevanti sono vincolati a un obbligo di riservatezza penalmente sanzionato.
Sì. Singoli documenti e chat in qualsiasi momento da te, automaticamente per l’intera organizzazione tramite il periodo di conservazione e completamente alla fine del contratto.
Sì. Inviacelo tramite il modulo di contatto. Molte domande trovano già risposta in questa pagina e nel DPA.

Tutta la documentazione in un unico posto.
Tutta la documentazione da scaricare, tutte le risposte nella demo. Oppure prenota una demo